本ページはプロモーションが含まれています。
この記事でわかること
- PHPの脆弱性で何が起きたのか
- 自分の立場でやること・やらなくていいこと
- iPhoneのパスワード確認とChromeの更新手順
- AIに自分の環境を点検させる方法
「僕が実際にAIで自分のブログとパソコンを点検したら、侵入の跡は0件。でも、データベースのバックアップが1年以上失敗し続けていました」
首相まで呼びかけたPHPの脆弱性。ニュースを見て不安になったものの、自分は結局なにをすればいいのか分からない、という方も多いのではないでしょうか。先に言うと、サーバーを持っていない一般の人が直せる穴ではありません。そのかわり、スマホとブラウザで今日できる点検があります。
こんにちは、ルーティンラボ(@rutinelabo)です。本記事では、2026年10月21日に公開されたPHPの修正で何が起きたのかと、一般の人・サイト運営者・開発者・会社や学校で働く人の立場別にやることを整理します。あわせて、AIの攻撃に備えてAIに自分の環境を点検させた実録も紹介します。
この記事のAIセキュリティ点検プロンプト集(チャット用・Claude Code/Codex用・WordPress用)は、公式LINEで合言葉「セキュリティ」と送ると受け取れます。
プロンプト配布中
LINE公式アカウントを友達追加していただければ、本記事やYouTubeで使用した使用したプロンプトを配布いたします。メンバーシップ登録で優先サポートも実施中です。
結論|PHPの脆弱性で一般の人がやることは3つ
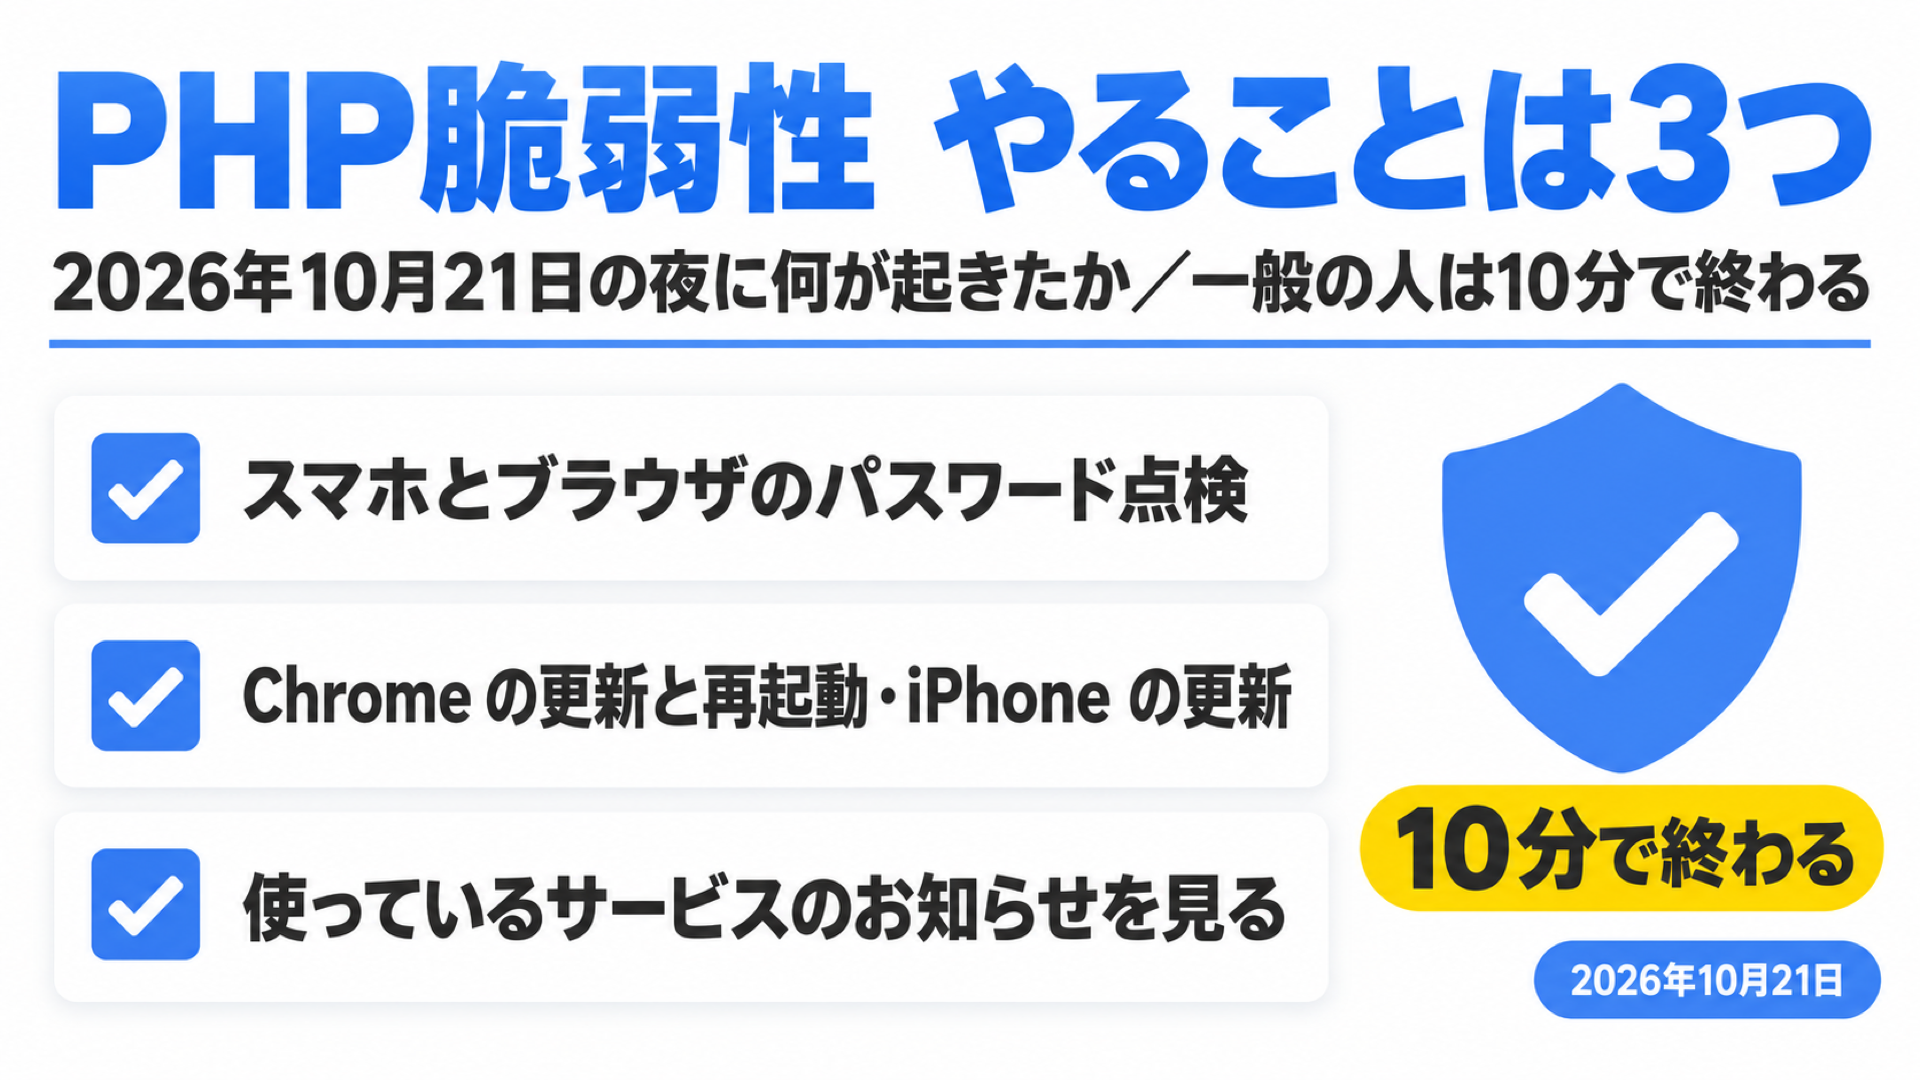
先に結論をお伝えします。今回のPHPの穴は、ホームページやブログを動かすサーバーの側にあります。直せるのはサイトを管理する人とサーバー会社で、スマホやパソコンを更新しても、この穴そのものは塞がりません。
ただし同じ週には、ChromeとNode.jsにも重大な更新が出ました。国内では大規模なパスワード漏えいの公表も続いています。一般の人が今日やることは次の3つで、サイトを運営している人や開発をしている人は、ここに少しだけ足します。
| 立場 | 今日やること |
|---|---|
| 一般の人(全員) | ①スマホとブラウザのパスワードの点検 ②Chromeの更新と再起動・iPhoneの更新 ③使っているサービスのお知らせを見る |
| サイト運営者 | +サーバー会社の告知で修正済みかを確かめる・入られていないかとバックアップを確かめる |
| 開発者・AIツールを使う人 | +Node.jsの版を確かめる(node -v)・AIに秘密を読ませない設定にする |
| 会社員・学校の先生 | +職場で使っているサービスがPHPで動いているかを管理者に確かめる |
PHPの穴はAIが見つけた|10月21日に何が起きたのか
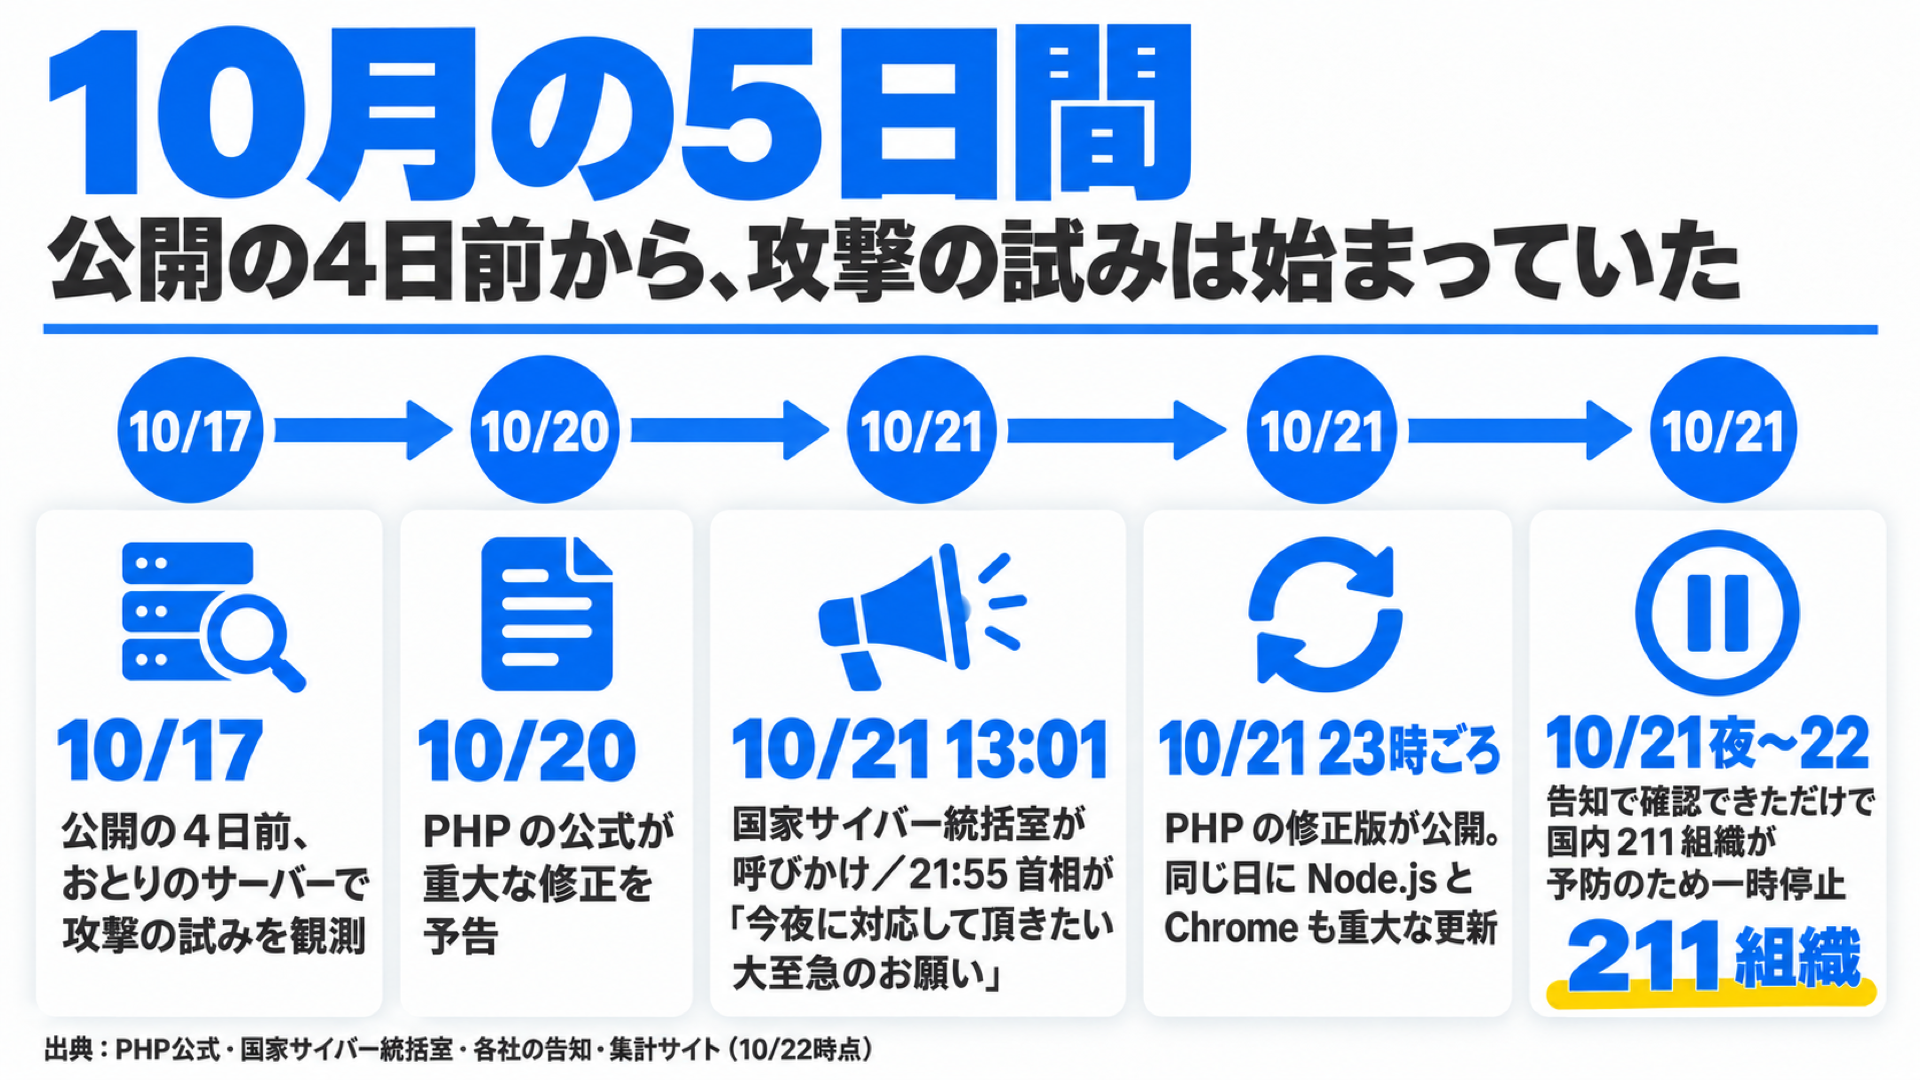
2026年10月21日の夜11時(日本時間)、PHPの開発元が重大な脆弱性2件を直した修正版を公開しました。前日の20日には「重大なセキュリティ修正を出す」という予告があり、この夜は首相もXで、修正パッチをすぐ当てられるよう準備してほしいと呼びかけています。
首相まで呼びかけたPHPの穴、見つけたのはAIでした。
GPT-5.6 Solを使った研究で2件。Node.jsとChromeの修正にも、AIの名前が並んでた。
ちょっと怖い。僕は通知が来たら、その日のうちに当てる。
#PHP脆弱性
— せなお| AIとITを使った仕事術 (@rutinelabo) 投稿を見る
見つかった2つの穴は、どちらもログインなしで、外からサーバーのプログラムを動かされうるものです。深刻度は2件とも9.2で、いちばん重い区分に入ります。公開の4日前の10月17日には、AWSのおとりサーバーが最初の攻撃の試みを観測していました。
| 項目 | 内容 |
|---|---|
| 名前 | CVE-2026-109618/CVE-2026-109619(通称 php2shell) |
| 深刻度 | CVSS v4.0で2件とも9.2 |
| 修正版 | 8.5.12/8.4.27/8.3.36/8.2.35 |
| 8.1以前 | 公式の修正は出ない(サポート中の版へ移る) |
| 攻撃の状況 | 試みは大量に観測。侵入に成功した確かな例は見当たらない(10月23日時点) |
出典:PHP公式のお知らせ/SecurityWeek(2026年10月時点・公式参照)
攻撃の状況は日々変わります。ネットに出回っている攻撃コード(PoC)には、動かない物やウイルス入りの偽物も混じっているので、試しに動かすのはやめておきましょう。
PHPとは|ホームページやブログの裏側で動く言語
PHPは、ホームページやブログの裏側で動くプログラミング言語です。僕が運営しているこのブログもWordPressで作っていて、そのWordPressはPHPで動いています。調査会社W3Techsによると、サーバー側の言語が分かるサイトの69.3%がPHPを使っています。
出典:W3Techs(2026年10月時点)
この言語に重大な穴が2つあり、それが公開されたことで、攻撃する側は弱点を突けば多くのサイトに入り込めるようになりました。入られたサイトは、顧客情報やクレジットカードなどの個人情報を抜き取るための踏み台にされるおそれがあります。各国の機関や国内のサーバー会社が一斉に動いたのは、このためです。
Node.jsとChromeも同じ週に更新|修正にAIの名前が並んだ
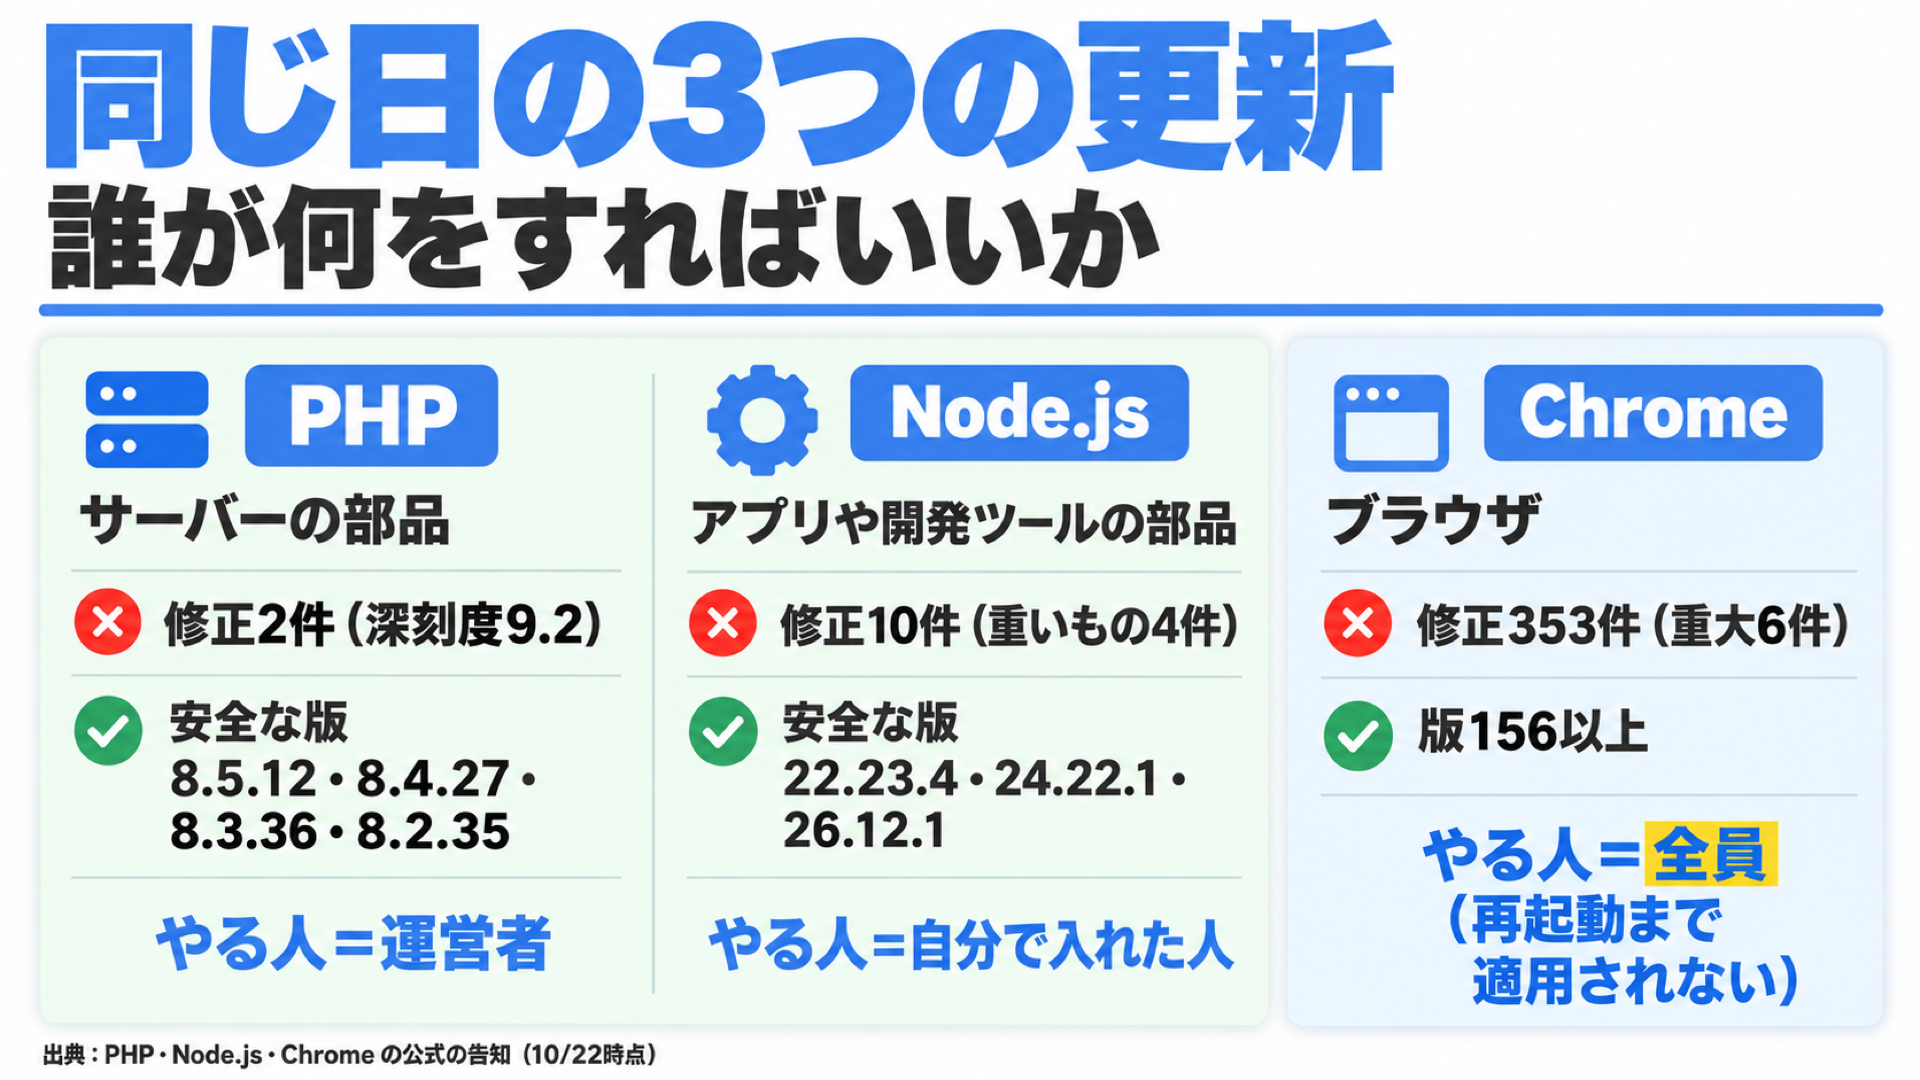
今回いちばん驚いたのは、PHPの穴を見つけたのがAIを使った研究だったことです。OpenAIによると、研究会社のCalifがGPT‑5.6 Solを使って見つけ、セキュリティ会社のWizも2件とも別々に見つけていました。根っこの欠陥は以前から指摘されていたもので、AIが「本当に悪用できる」ことを示した形です。
| 更新 | 何の部品か | 修正版 | AIの名前がある報告 |
|---|---|---|---|
| PHP | サイトの裏側(サーバー) | 8.5.12/8.4.27/8.3.36/8.2.35 | OpenAIのGPT‑5.6 Sol(Calif)・Wiz |
| Node.js | アプリや開発の道具の裏側 | 26.12.1/24.22.1/22.23.4 | OpenAI Codex Security(いちばん重い1件) |
| Chrome 156 | ブラウザ | 156.0.8078.47以上 | Anthropic(Claudeの支援)5件・OpenAI Codex Security 4件 |
出典:OpenAI/Node.js公式/Chrome Releases(2026年10月時点・公式参照)
OpenAIは、同じような発見がこれから数か月で急に増えると書いています。AIは24時間休まずにプログラムを調べられるので、人が作ったものに残っていた穴が、次々と見つかっていくはずです。今回はPHPとNode.jsでしたが、次はほかの言語やサービスかもしれません。だからこそ、自分がどのサービスを使い、パスワードをどう管理しているかを把握しておくことが大事になります。
PHP脆弱性のよくある誤解|WordPressの更新では直らない
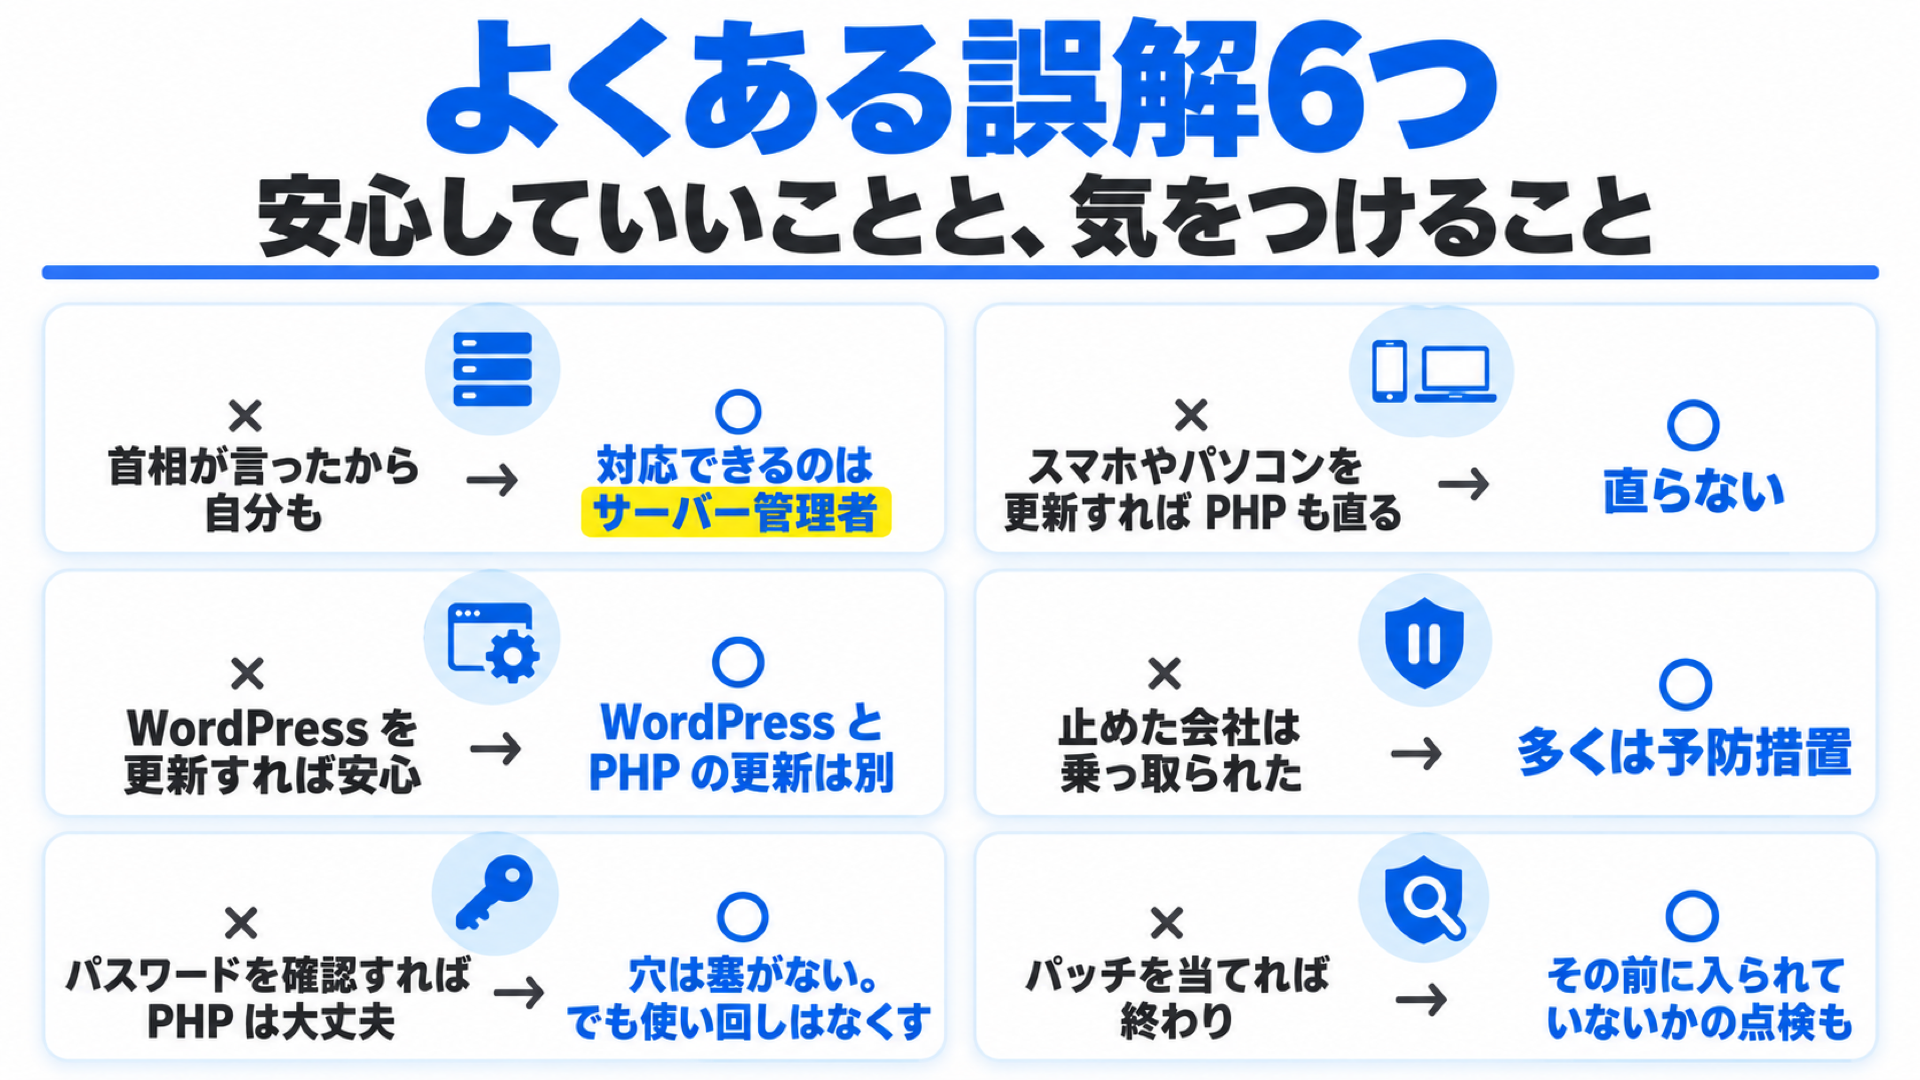
ニュースが大きくなった分、誤解も広がりました。いちばん多いのは「首相が言っているから、自分も何かしないと」というものです。実際に対応できるのはサーバーを管理する人で、一般の人がPHPを直す方法はありません。
| よくある誤解 | 実際 |
|---|---|
| 首相が言ったから自分も対応しないと | 対応できるのはサーバーを管理する人 |
| スマホやパソコンを更新すればPHPも直る | 直らない(穴はサーバー側) |
| WordPressを更新すれば安心 | WordPressの更新とPHPの更新は別 |
| パスワードを強くすれば大丈夫 | PHPの穴は塞がらない(作りそのものの穴) |
| 止まったサイトは乗っ取られた | 多くは予防のための一時停止 |
| パッチを当てれば終わり | 当てる前に入られていないかの確認も要る |
WordPressでブログを運営している方は、特に3つ目に注意してください。WordPress本体とPHPは別物なので、管理画面でWordPressを最新にしても、PHPは新しくなりません。僕のブログはエックスサーバーを借りているので、PHPを直すのはサーバー会社の仕事でした。
もう1つ大事なのが最後の行です。サイトを止めて修正を当てても、その前に入られていれば意味がありません。JPCERT/CCも、痕跡が見つからなくても攻撃されていないとは言い切れないとして、侵害の有無の調査を求めています。
版の番号だけで判断しない|サーバー会社の告知を見る
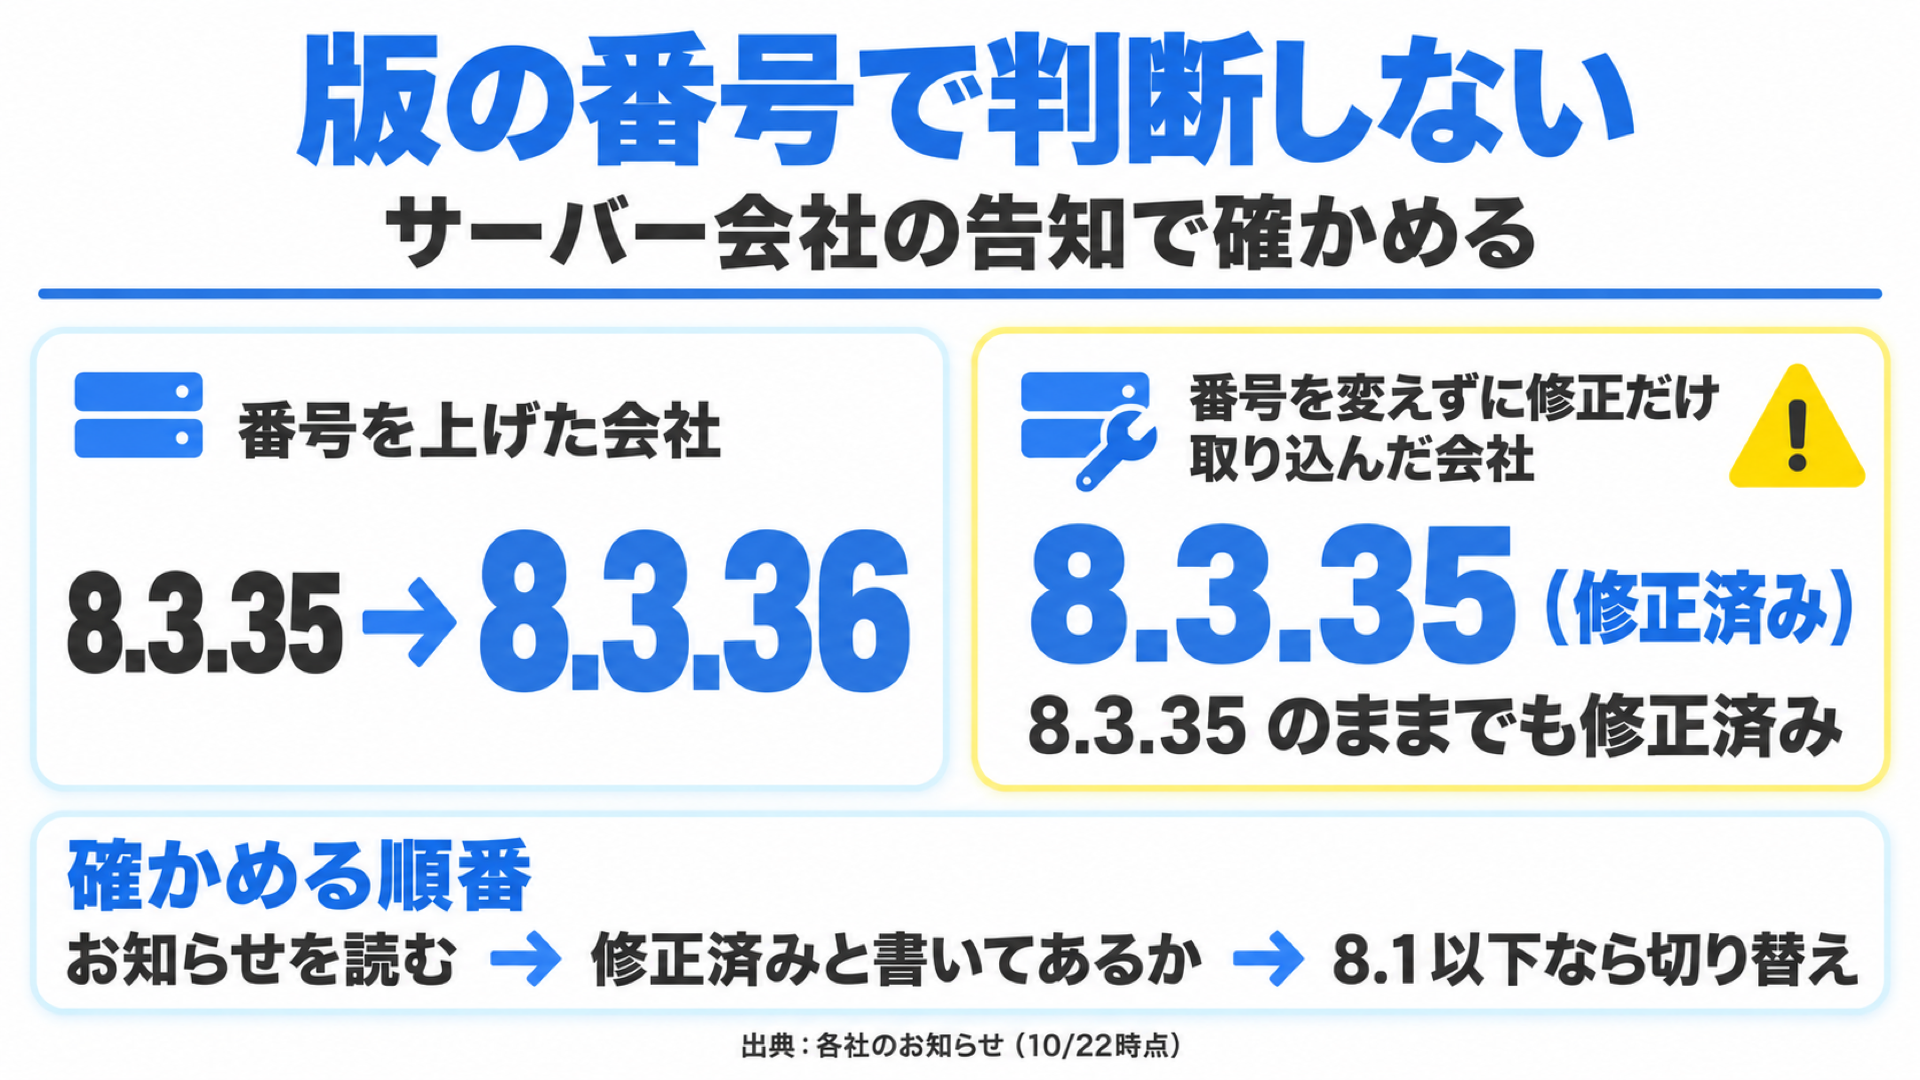
管理画面で見えるPHPの版の番号は目安にはなりますが、それだけで安全かどうかは決められません。僕の2サイトは、自分では何も切り替えていないのに、10月21日の夜に8.3.35だったPHPが、22日の朝には修正版の8.3.36に上がっていました。エックスサーバーが修正を当ててくれたからです。
一方で、ConoHa WINGのように、版の番号を変えずに修正だけを取り込んだサーバー会社もあります。この場合は、管理画面の番号が8.3.35のままでも修正済みです。番号を見て慌てるより、使っているサーバー会社のお知らせに対応済みと書いてあるかを確かめるのが確実です。
「Pythonが侵害された」は誤り|証明書の件とpip・uvの更新
10月23日の朝、次はPythonが侵害されたという投稿が広まりました。動画の中では僕も「Pythonにも脆弱性が見つかったという投稿を見かけた」とお話ししましたが、記事を書く前に確かめたところ、Python本体の欠陥ではありませんでした。投稿した本人も、後から訂正しています。
実際は、ネットの安全マーク(証明書)を発行する会社の1つで、鍵が簡単に復元できる状態だったという件です。ChromeとFirefoxは10月17日から問題の証明書を遮断しているので、一般の人はブラウザとOSを最新にしておけば足ります。影響が大きいのは、自前で証明書の一覧を持っている開発の道具です。
- pipを使う人:各環境でpipとcertifiを更新する(pip 26.2.2の変更はcertifiの更新だけ)
- uvを使う人:0.13.5以上へ更新する
- Dockerを使う人:ベースイメージを取り直して作り直す
出典:Mozilla Security Blog/pip(2026年10月時点・公式参照)
PHP脆弱性で何をすれば良い?|立場別にやること
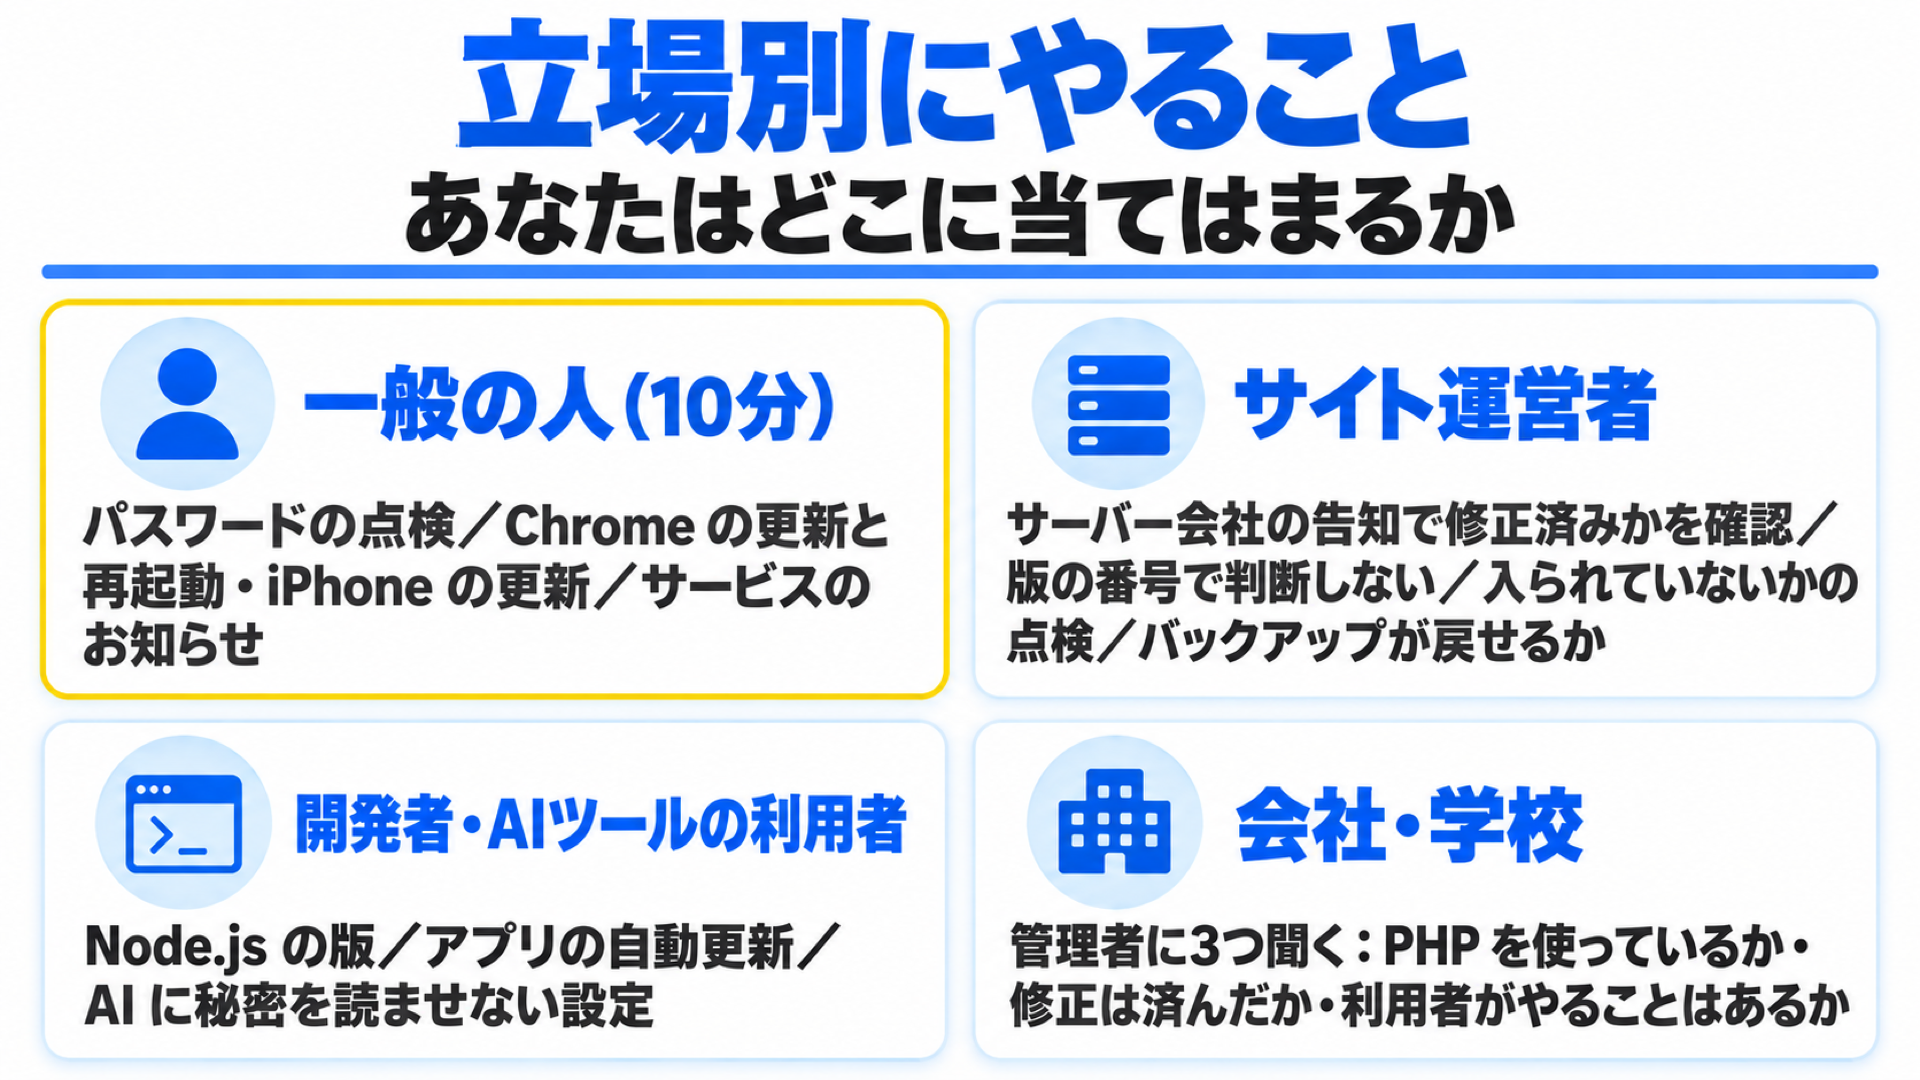
やることは立場によって変わります。動画では、一般の人、サイトを運営している人、開発をしている人、会社や学校で働く人の4つに分けて整理しました。自分がどこに当てはまるかを見て、必要なところだけ進めてください。一般の人の点検は、次の章で手順つきで紹介します。
サイト運営者(WordPress)|告知と、入られていないかを確かめる
レンタルサーバーでWordPressを運営している場合、PHPを直すのはサーバー会社です。自分の仕事は、修正が当たったことを確かめることと、修正の前に入られていないかを確かめることの2つです。
| 確かめること | 見る場所 |
|---|---|
| 修正が当たったか | サーバー会社のお知らせ(対応済みの告知) |
| PHPの版 | WordPressの管理画面のツール→サイトヘルス→情報→サーバー |
| 8.1以前を使っていないか | サーバーのパネルのPHPの版の切り替え(サポート中の版へ。8.2は2026年12月末でサポート終了) |
| 入られていないか | 見知らぬ管理者・覚えのないプラグイン・ファイルの書き換え |
| 戻せる状態か | バックアップが最近の日付で取れているか |
出典:JPCERT/CC 注意喚起/PHP Supported Versions(2026年10月時点・公式参照)
開発者・AIツールを使う人|node -vで版を確かめる
Node.jsは、多くのアプリや開発の道具の裏側で動いている部品です。普段からアプリを作っている方はもちろん、AIのコマンドラインツールを入れるときにNode.jsを入れた方も対象になります。ターミナルで次の1行を打つと、入っている版が分かります。
node -v22.23.4・24.22.1・26.12.1以上なら修正済みです。「command not found」と出たら、そもそも入っていないので対応は要りません。Node 20以前はサポートが終わっていて修正が出ないので、新しい版へ移りましょう。僕も自分のMacを、すぐに26.12.1へ上げました。なお、Claude Codeは推奨のインストーラで入れた版ならNode.jsを使いません。
会社員・学校の先生|職場のサービスを管理者に確かめる
職場で使っているサイトやシステムがPHPで動いているかは、使っている側からは分かりません。学校で使われることの多いMoodleやNextcloud、MediaWiki、WordPressもPHPで動くソフトです。自分で調べようとせず、管理している担当者や業者に確かめるのがいちばん早く確実です。
- そのシステムはPHPを使っているか
- 修正は適用済みか(版の番号ではなく適用の有無で)
- 利用者がやること(パスワードの変更など)はあるか
スマホとChromeの点検|iPhoneのパスワード確認とChromeの更新のやり方
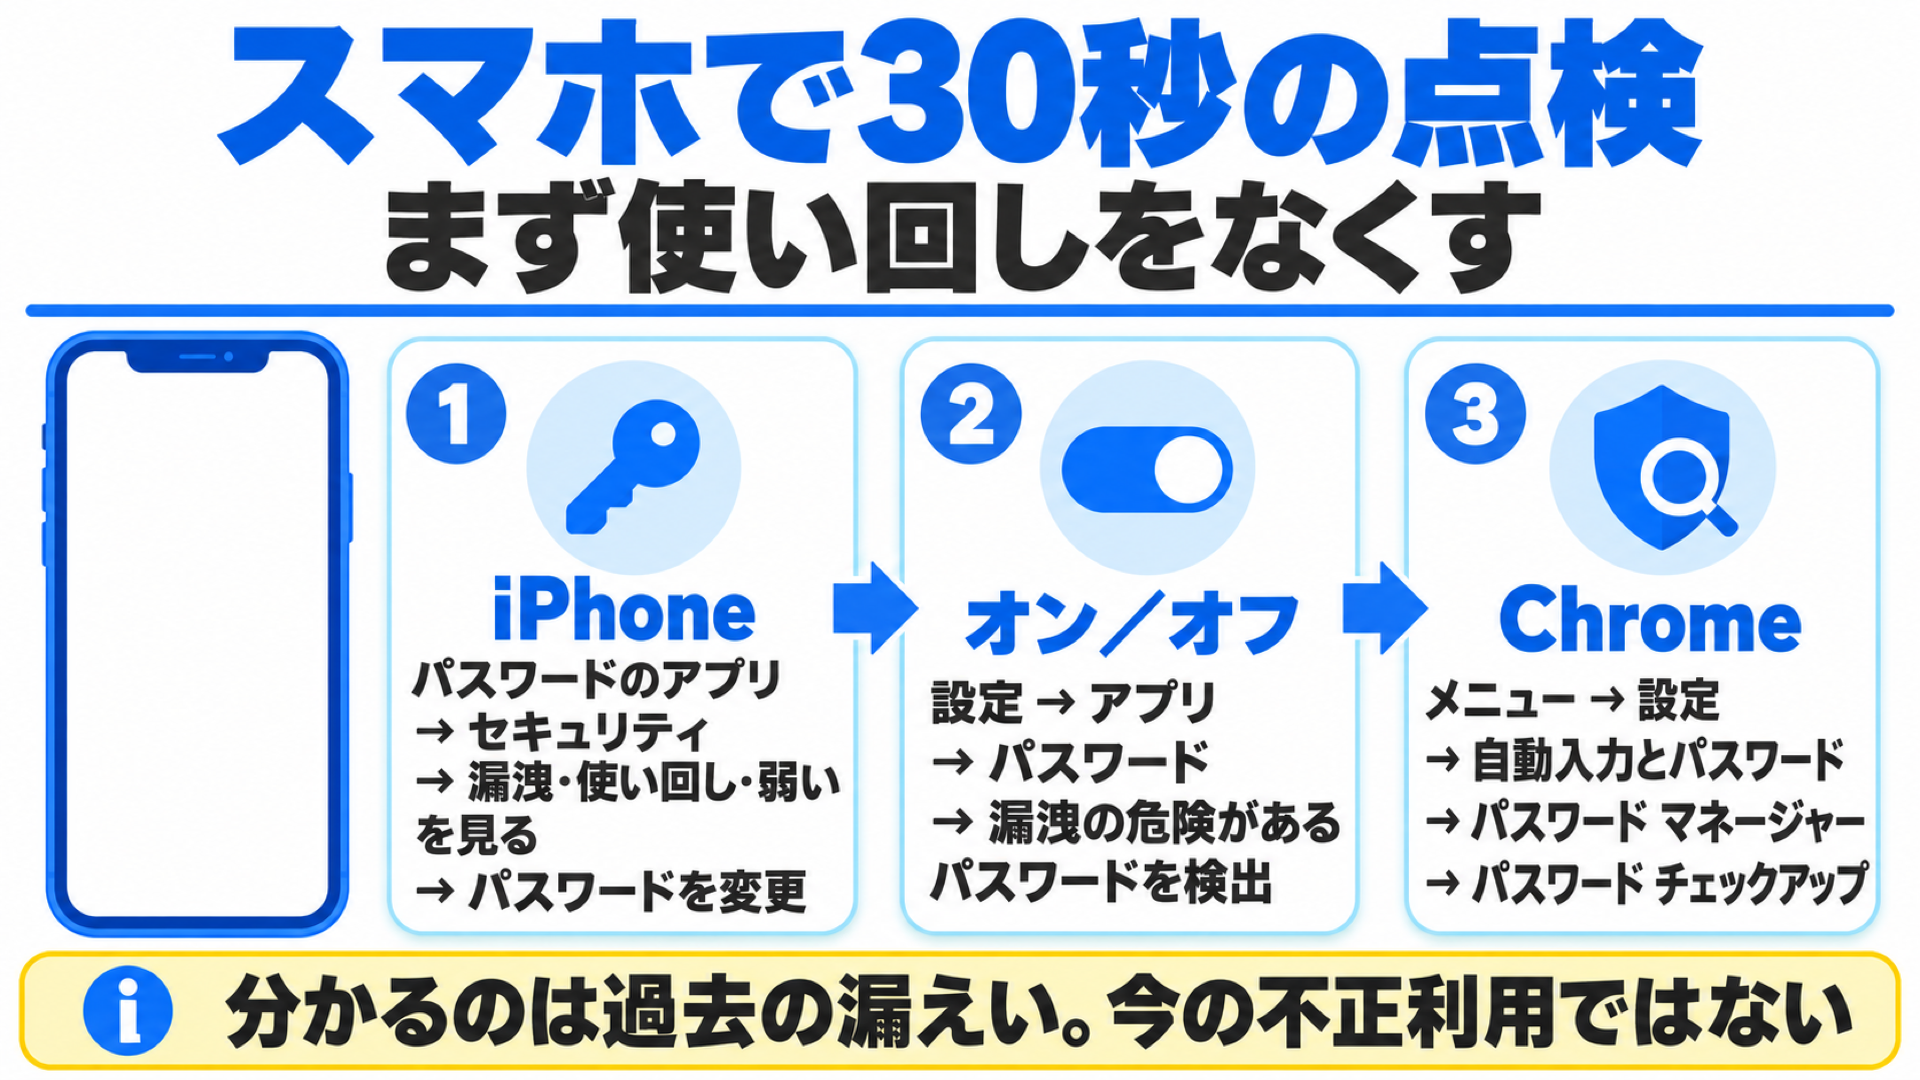
PHPの穴は自分では直せませんが、スマホとブラウザの点検は今日できます。同じ月に国内で大規模なパスワード漏えいの公表が続いたこともあり、Xでは「iPhoneのパスワードアプリを見よう」という投稿が大きく広がりました。僕が実際にやった手順を紹介します。
PHPの穴は自分で直せない。でも、スマホとChromeは今日点検できる!
iPhoneはパスワードのアプリで「セキュリティ」を開くだけ。Chromeは再起動まで押すのが落とし穴。
僕なら、まず使い回しを1つ減らす。
#セキュリティ対策
— せなお| AIとITを使った仕事術 (@rutinelabo) 投稿を見る
step
1iPhoneのパスワードアプリで「セキュリティ」を開く
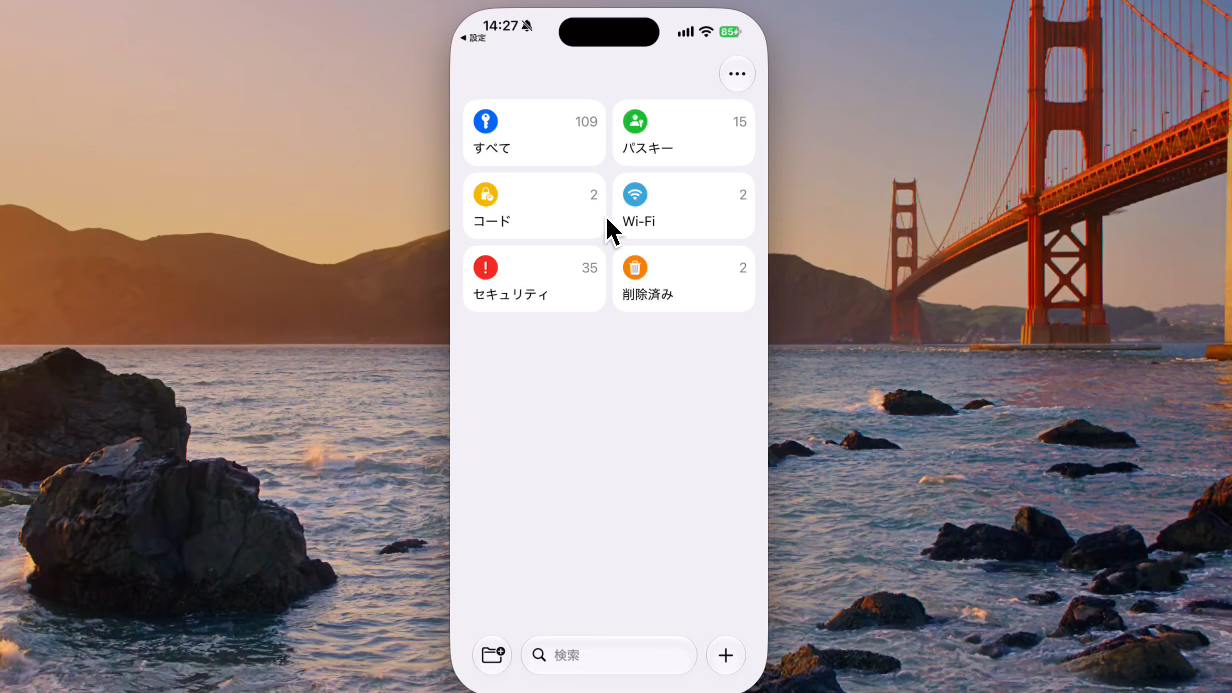
iOS 18以降は、パスワードのアプリを開いて「セキュリティ」の項目を押します。弱いパスワードや使い回し、漏えいの恐れがあるものには注意書きが出るので、該当するものから「パスワードを変更」を押して、サイト側で変えていきます。パスキーや「Appleでサインイン」に切り替えられるサービスなら、そちらのほうがより安全です。
| 注意書きの種類 | 意味 |
|---|---|
| 再利用 | 同じパスワードを別のサイトでも使っている |
| 安全性が低い | 推測されやすい(単語や連続した数字など) |
| 漏えい | 漏えいしたデータの中に含まれている |
出典:Apple iPhoneユーザガイド(2026年10月時点・公式参照)
step
2Chromeを最新版にして再起動する
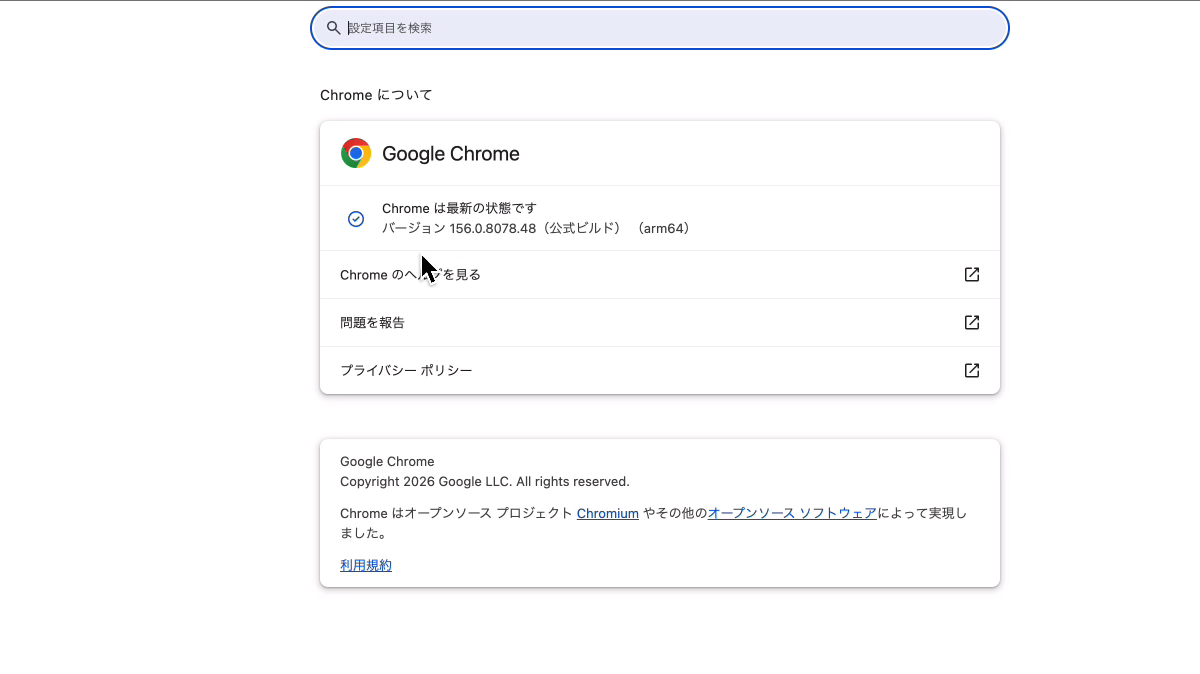
Chromeの右上の「⋮」を押し、ヘルプの中のGoogle Chromeについてを開くと、更新が自動で始まります。「再起動」を押すまで新しい版は使われないので、最後に必ず押してください。「Chromeは最新の状態です」と出て、版が156以上なら完了です。
step
3アカウントの2段階認証をオンにする
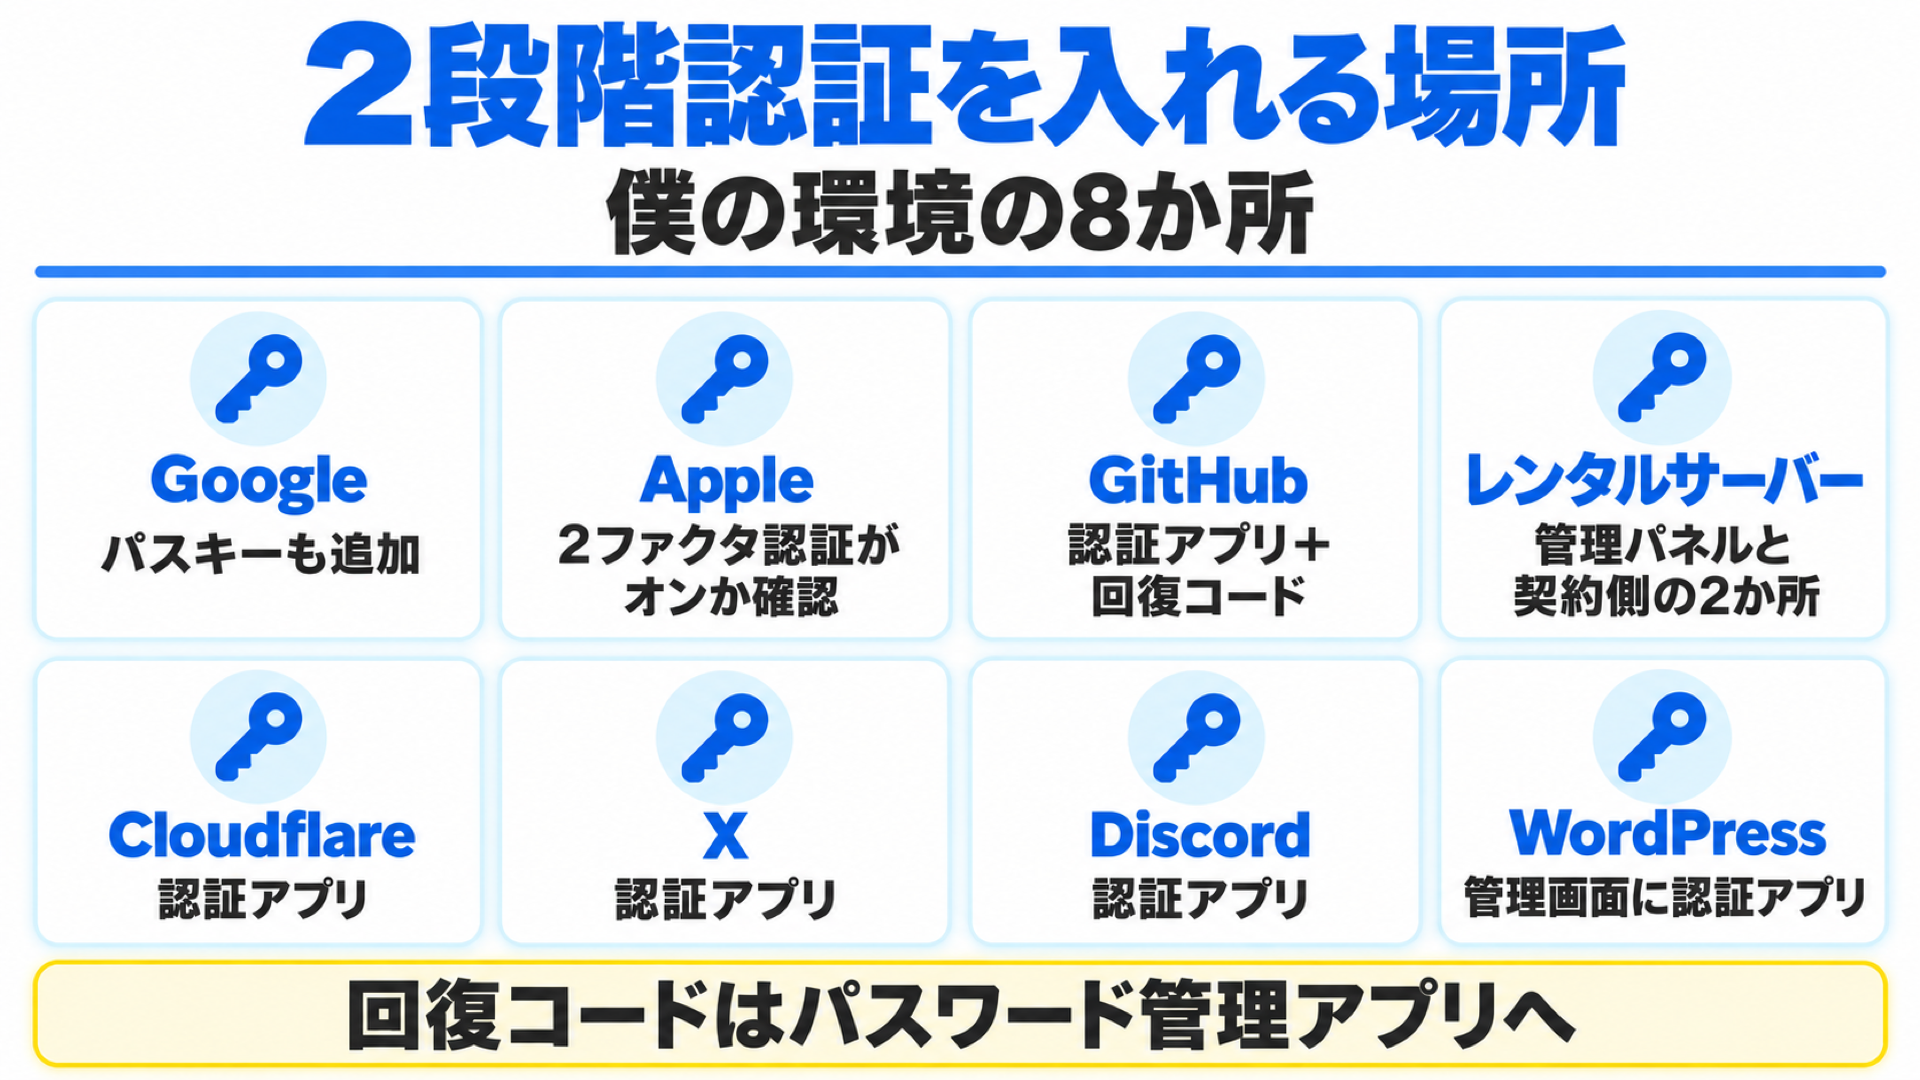
GoogleやAppleなどのアカウントは、2段階認証を必ずオンにしておきましょう。漏れたパスワードは自動で何度も試されるので、パスワードだけで入れる状態を残さないことが大事です。動画では、僕の環境で2段階認証を入れる場所を8か所に整理しました。優先するのは、ほかのアカウントの復旧にも使うメールとApple、それにお金・サイト・コードに触れるサービスです。
パスワードの確認で分かること・分からないこと
- 分かるのは過去の漏えい。いま不正に使われているかどうかではない
- パスワードを変えても、PHPの穴は塞がらない
- それでも使い回しをなくすことは、漏えいが続く今の衛生管理として効く
AIの攻撃はAIで防ぐ|自分のサイトとPCをAIに点検させた
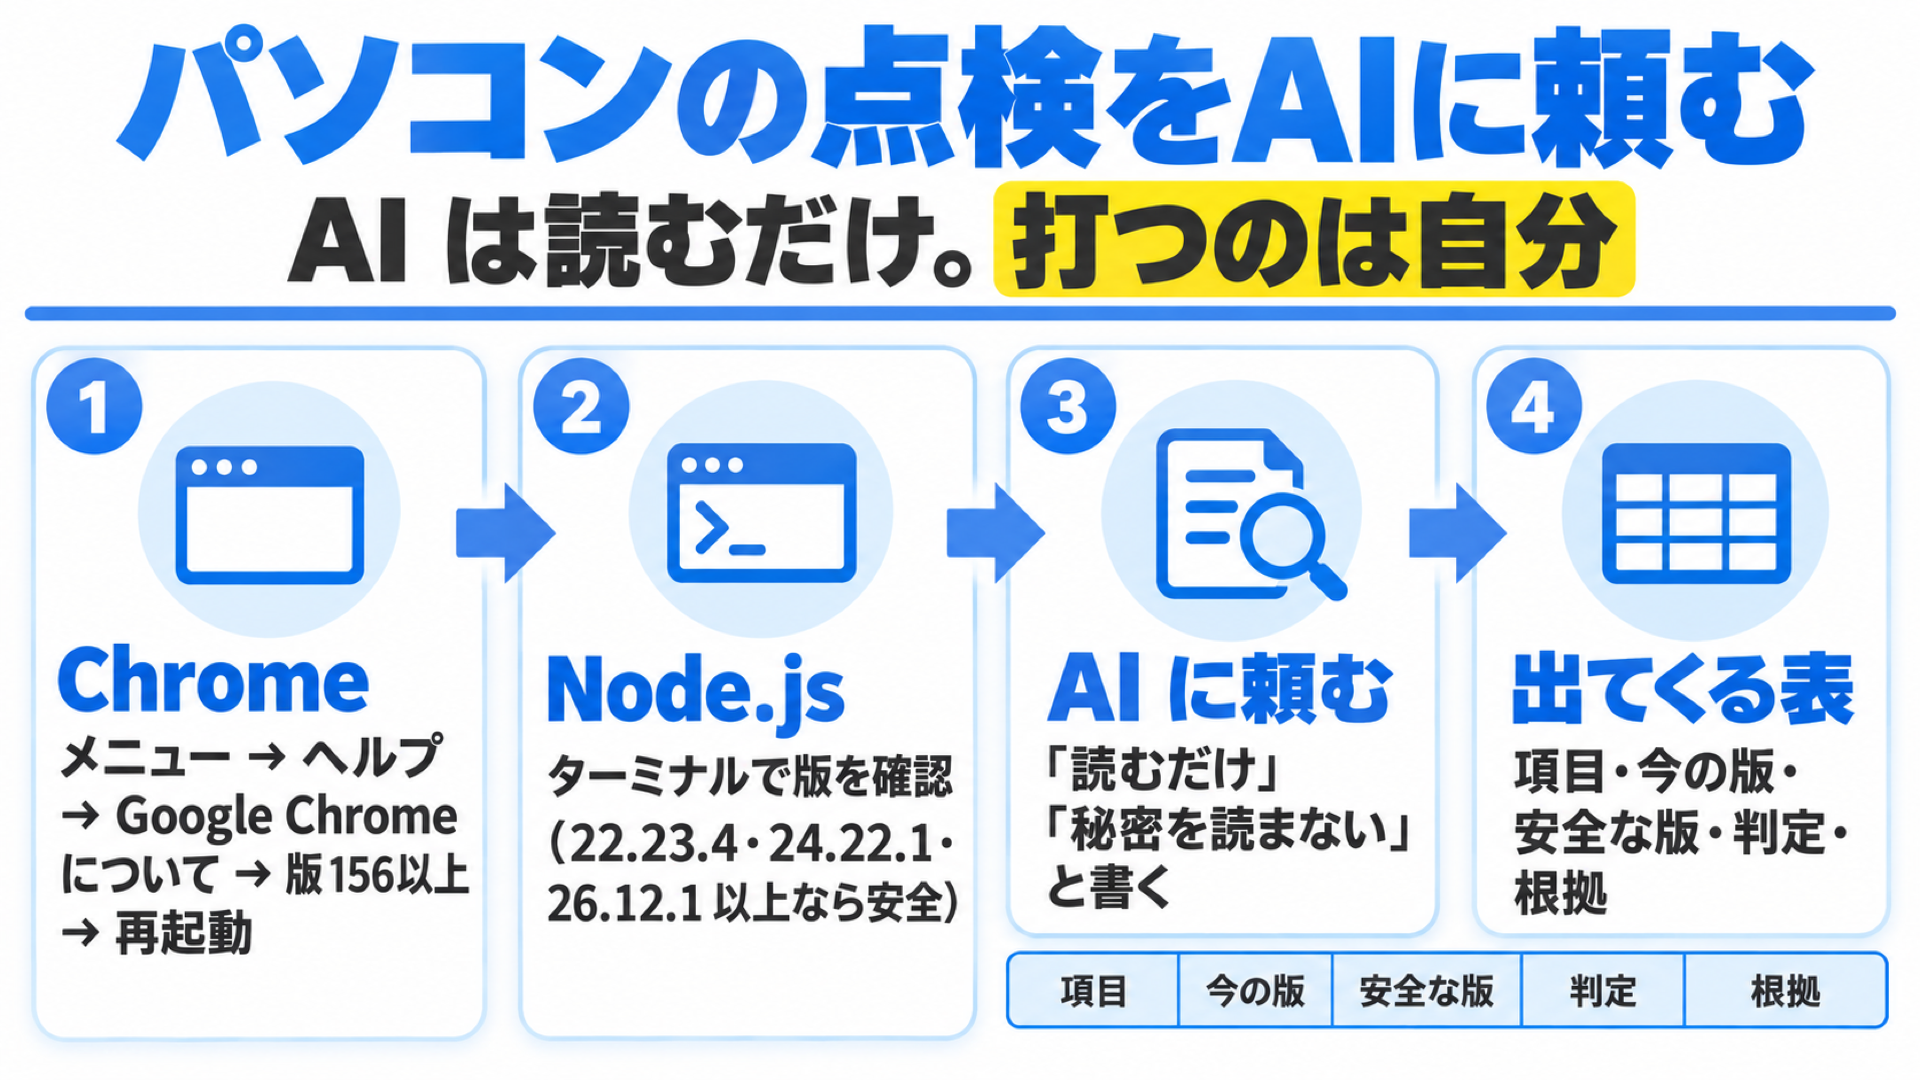
ここからは、僕が実際にやっているおすすめの方法です。AIを使った攻撃は、24時間休まず、大量に試してきます。それなら守る側もAIを使おうということで、僕は自分の環境をよく知っているAIに、毎日決まった時間にプログラムや設定の抜け穴を見回らせています。
AIの攻撃は、AIで防ぐことにした。
ブログとPCをAIに読み取りだけで点検させたら、侵入の跡は0件。でも、バックアップが1年以上失敗してたのが見つかった。
穴より先に、戻せるかを確かめる。僕はこれが一番の収穫でした。
— せなお| AIとITを使った仕事術 (@rutinelabo) 投稿を見る
特に見直したいのが、1〜2年前に作った仕組みです。当時のAIなりにしっかり作ってくれたものでも、FableやOpusのような今のAIから見ると、守りの甘い所が見つかります。昔作ったシステムほど、今のAIに今の基準で安全かをもう一度聞いてみる価値があります。
チャットに貼るだけの点検プロンプト|おすすめはCLIのAI
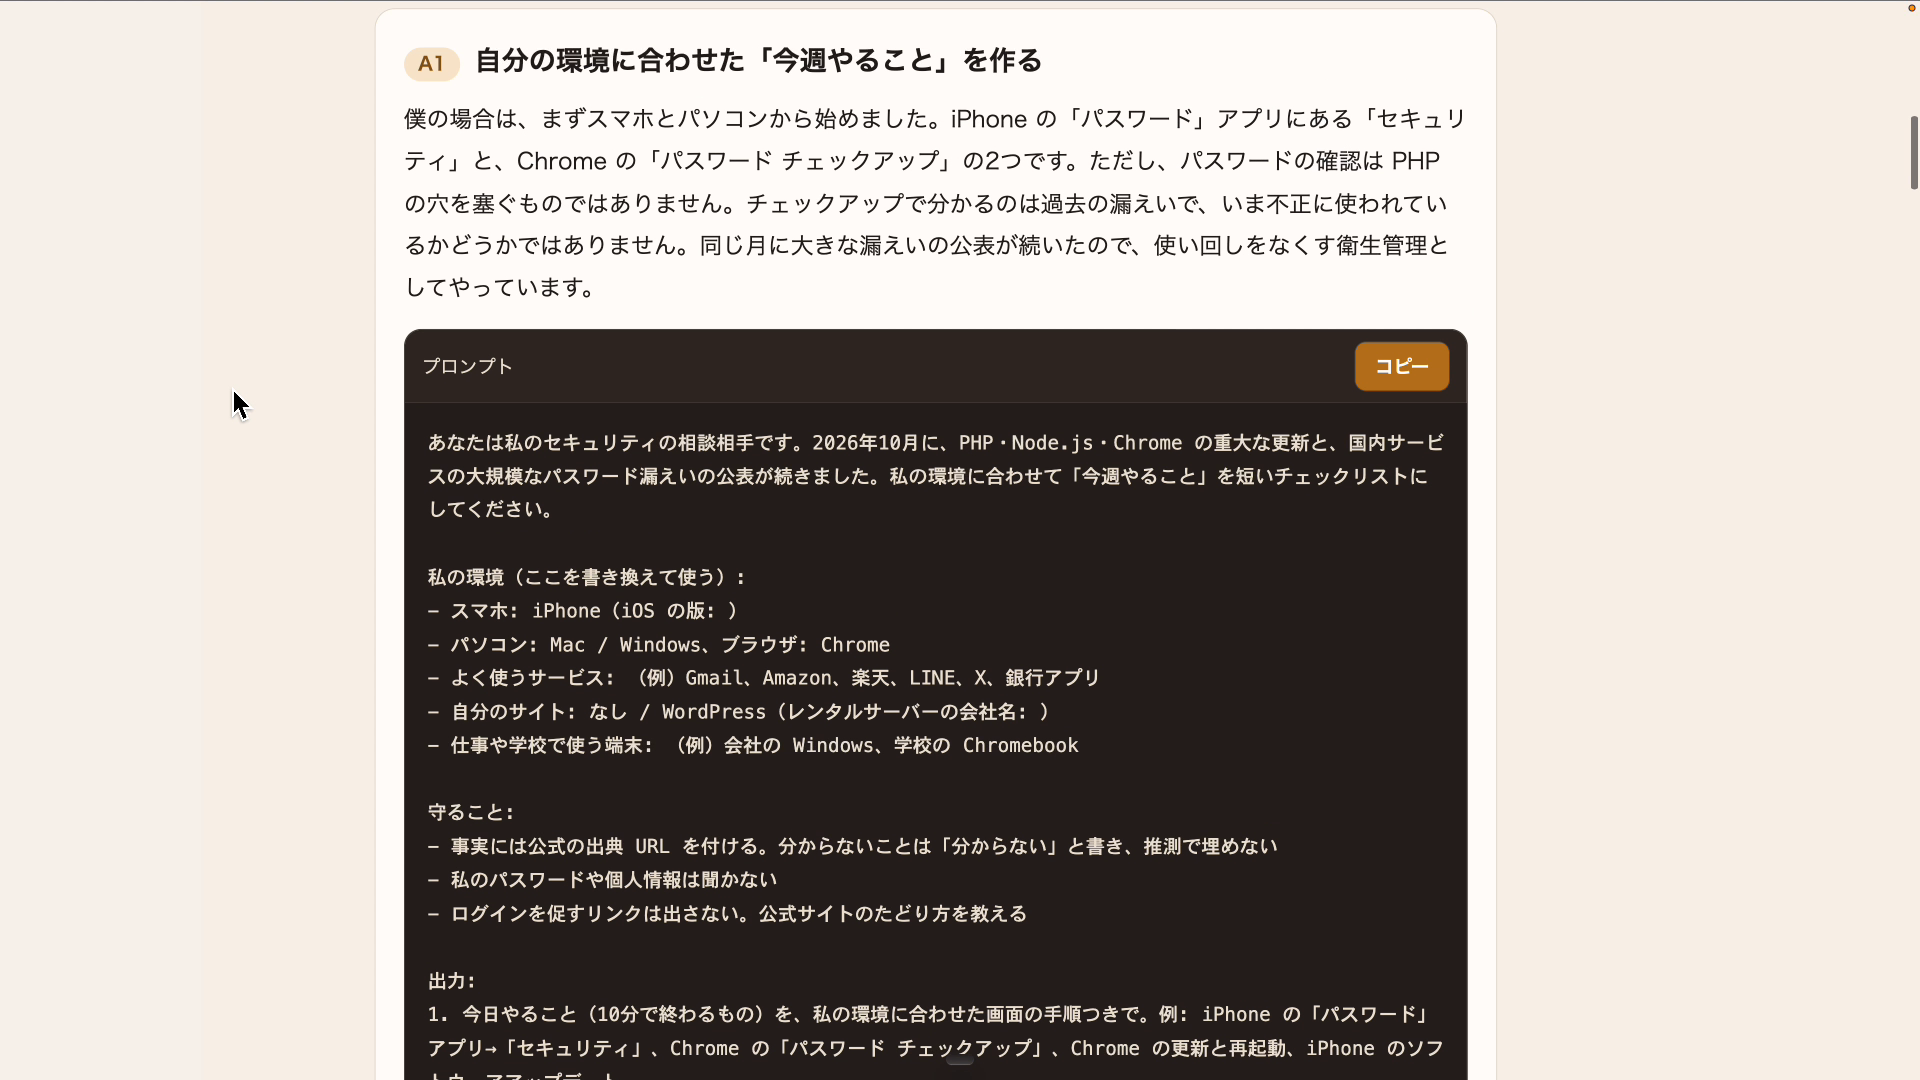
点検のプロンプトは、ChatGPTなどのチャットにそのまま貼って使えるものと、Claude CodeやCodexのようにターミナルで動くAI(CLI)に貼るものを用意しました。おすすめは圧倒的にCLIのほうです。自分のパソコンの中を実際に見て、どのサービスを使っていて、どこが緩いのかまで教えてくれます。
まずはチャットで使える1本を紹介します。「私の環境」の部分を自分の内容に書き換えてから貼ってください。
あなたは私のセキュリティの相談相手です。2026年10月に、PHP・Node.js・Chrome の重大な更新と、国内サービスの大規模なパスワード漏えいの公表が続きました。私の環境に合わせて「今週やること」を短いチェックリストにしてください。

私の環境(ここを書き換えて使う):
- スマホ: iPhone(iOS の版: )
- パソコン: Mac / Windows、ブラウザ: Chrome
- よく使うサービス: (例)Gmail、Amazon、楽天、LINE、X、銀行アプリ
- 自分のサイト: なし / WordPress(レンタルサーバーの会社名: )
- 仕事や学校で使う端末: (例)会社の Windows、学校の Chromebook

守ること:
- 事実には公式の出典 URL を付ける。分からないことは「分からない」と書き、推測で埋めない
- 私のパスワードや個人情報は聞かない
- ログインを促すリンクは出さない。公式サイトのたどり方を教える

出力:
1. 今日やること(10分で終わるもの)を、私の環境に合わせた画面の手順つきで
2. 今週やること: 漏えいしたパスワードの変更、2段階認証やパスキーの設定、使い回しの解消
3. 様子を見ること: 使っているサービスのお知らせをどこで見ればよいか
4. 私には関係ないこと(安心してよいもの)と、その理由コピー用の全文は、公式LINEで合言葉「セキュリティ」と送ると受け取れます。チャット用4本・Claude Code/Codex用2本・WordPress用4本の計10本です。
点検をAIに頼むときの約束
- 点検するのは自分が管理しているものだけ
- パスワードやAPIキーをチャットに貼らない
- 最初は読むだけで頼み、直すかどうかは報告を読んでから自分で決める
- AIの答えの版の番号や日付は、公式ページで確かめる
開発をしている方は、APIキーなどを置く.envファイルをAIに読ませない設定も入れておきましょう。僕はAIに「このファイルは読まない」というルールを持たせ、それが守られているか、流出していないかもプロンプトで点検させています。AIへのルールの書き方は、CLAUDE.mdの書き方を解説した記事で紹介しています。
-
-
CLAUDE.mdとは|Claudeへの「事前のお願い」ファイル
続きを見る
自分のサイトを外から点検|管理者・プラグイン・改ざんを見比べる
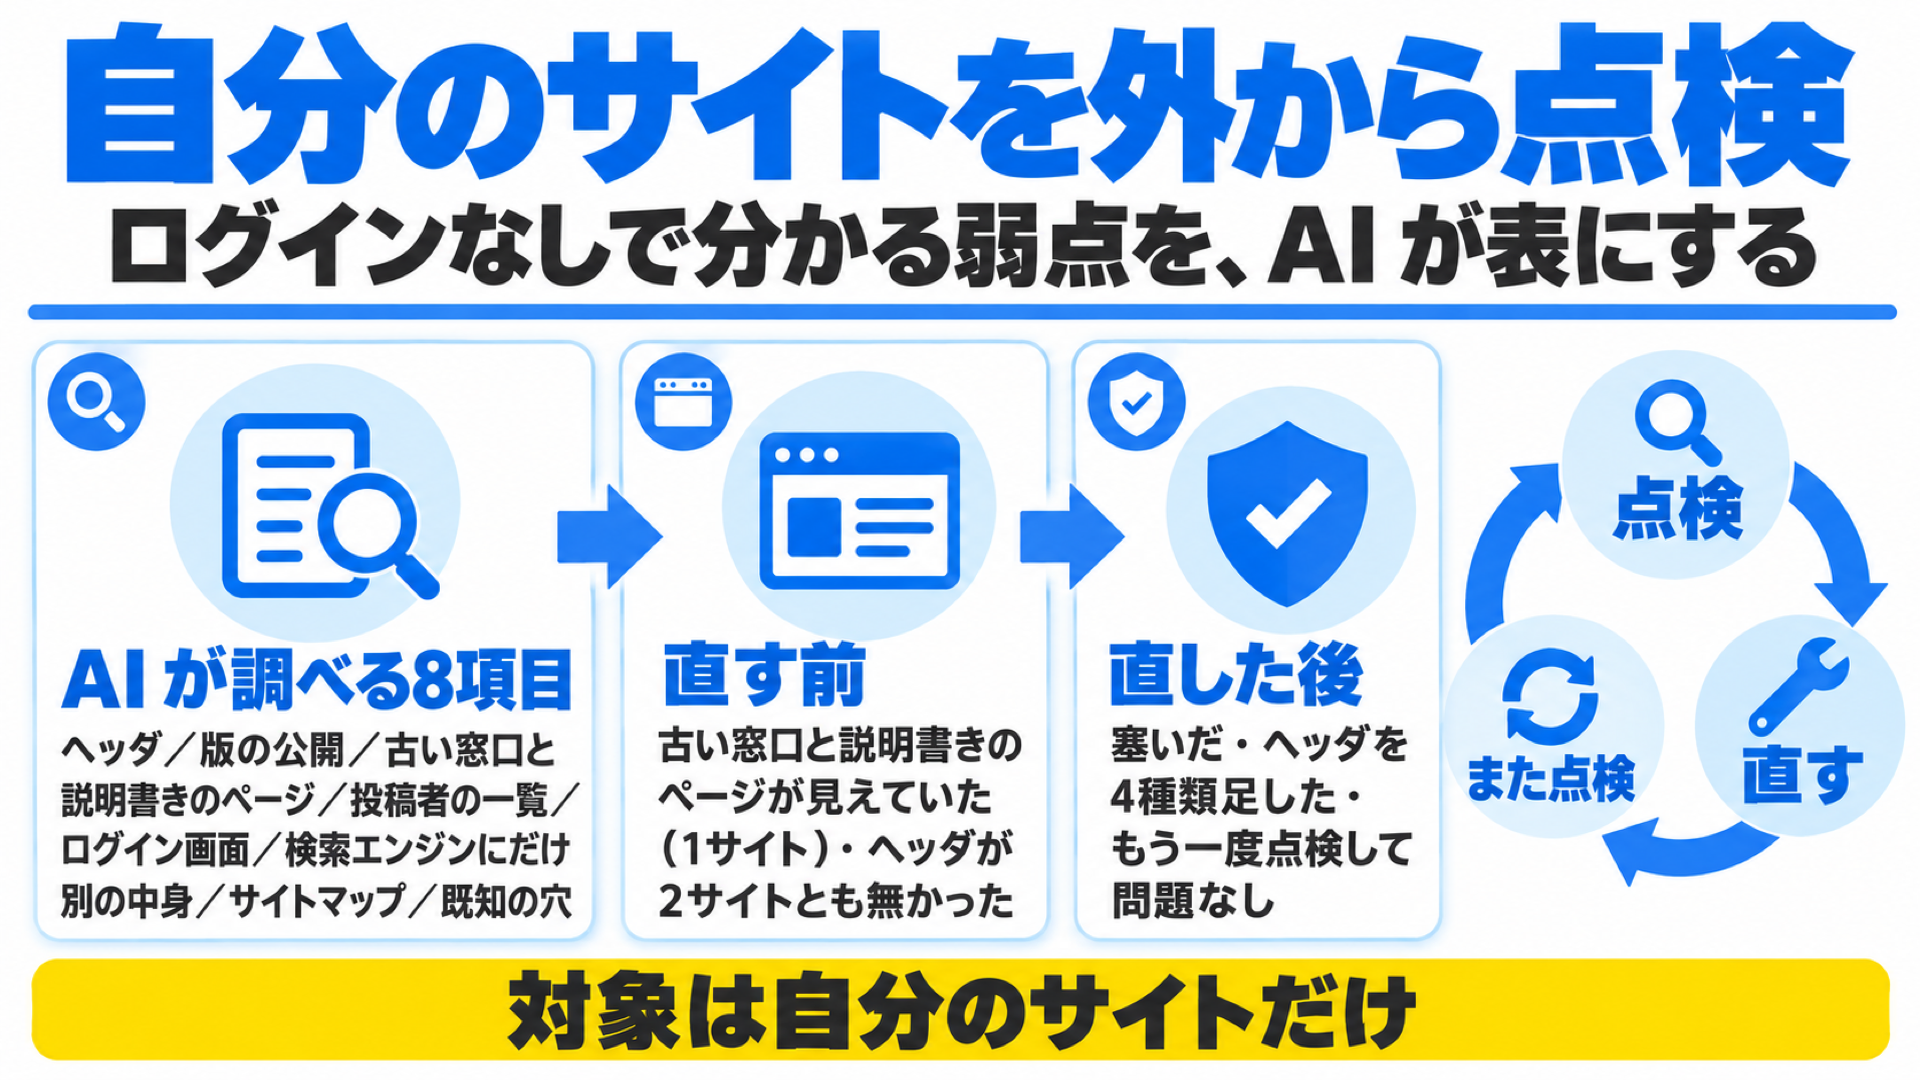
WordPressのサイトには、ログインしなくても外から分かる弱点があります。僕はAIに、セキュリティのヘッダー、版の番号が外から見えていないか、入り口やログイン画面、検索エンジン向けのサイトマップなどを調べてもらいました。対象にするのは自分のサイトだけです。
さらに、ログインの形跡を分析させ、見知らぬ管理者が追加されていないか、覚えのないプラグインが入っていないか、ファイルが書き換えられていないかを、前の状態と見比べてもらいます。人が目で見るのは大変な作業ですが、AIなら毎日でも同じ手順で確かめられます。
点検して分かったこと|いちばんの収穫は穴ではなかった
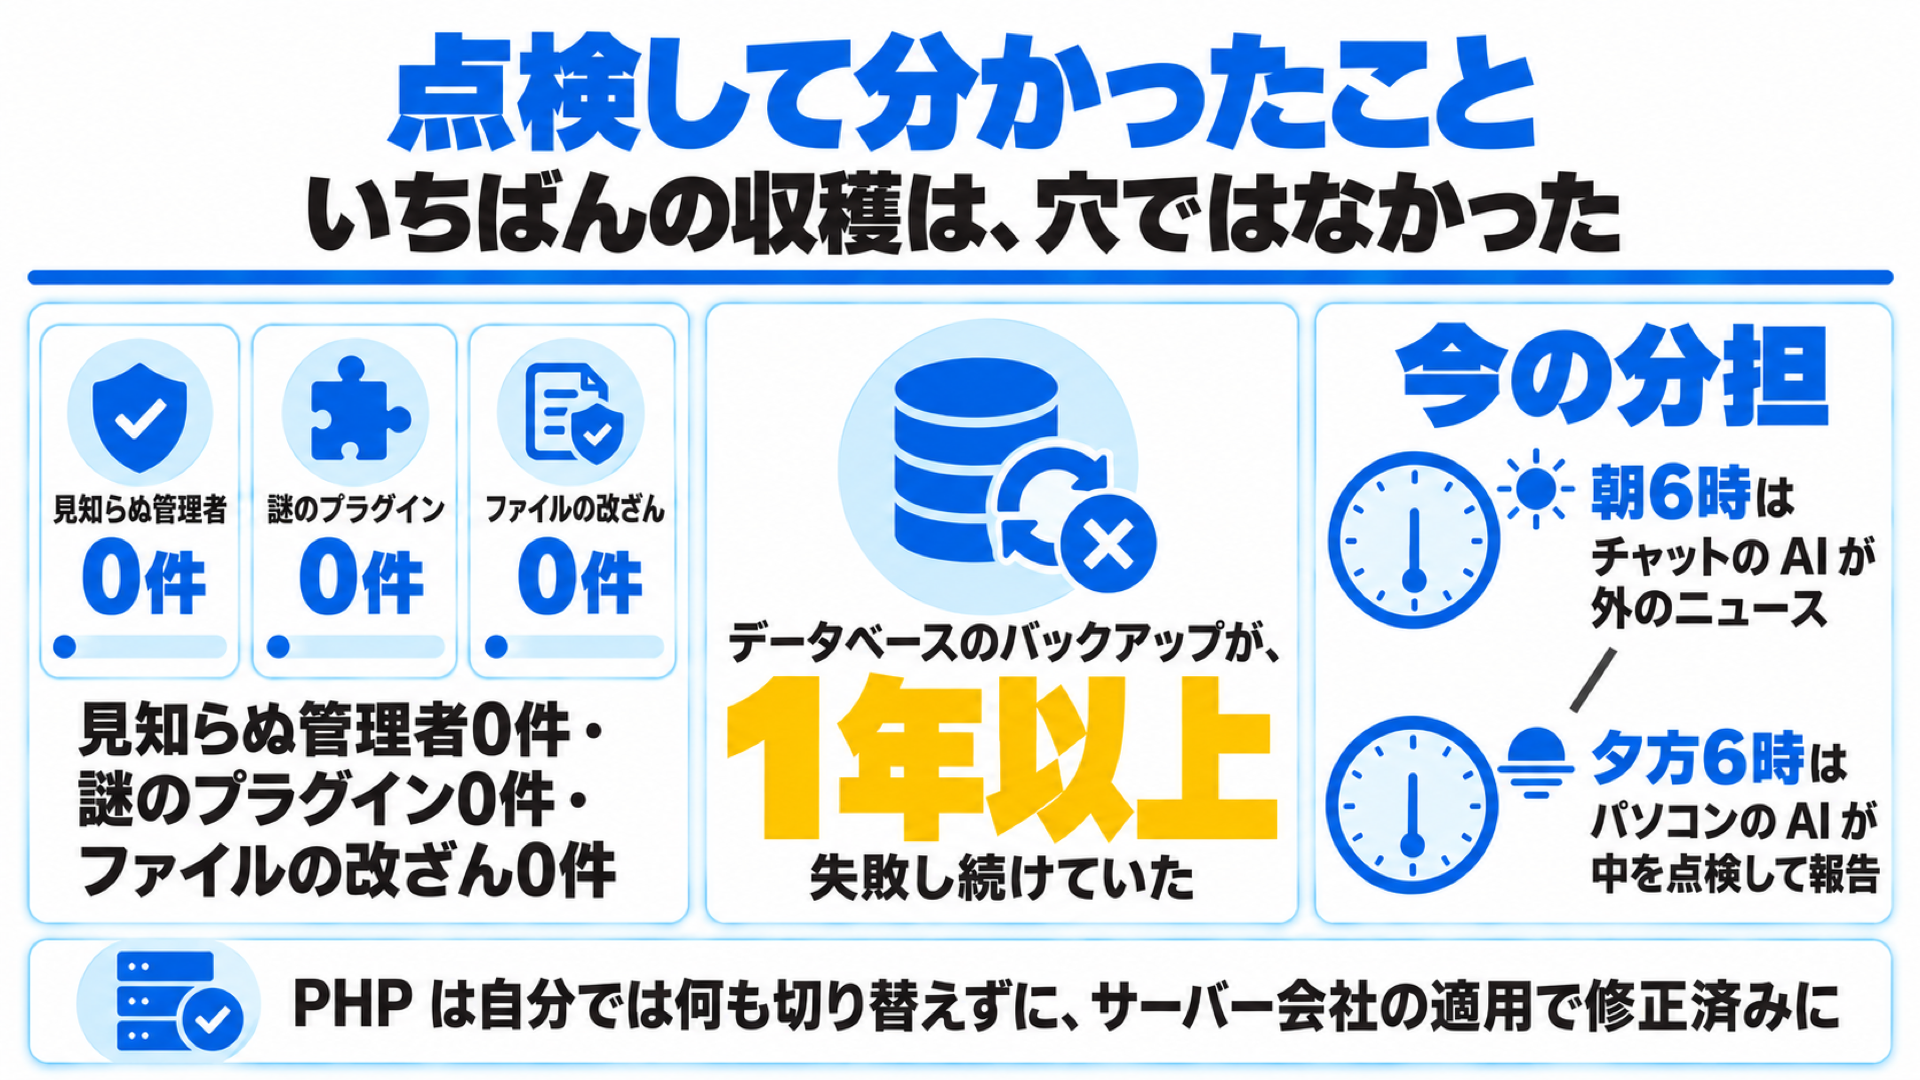
| 点検したこと | 結果 |
|---|---|
| 見知らぬ管理者 | 0件 |
| 覚えのないプラグイン | 0件 |
| ファイルの改ざん | 0件 |
| データベースのバックアップ | 1年以上、失敗し続けていた(直して取り直した) |
侵入の跡は見つかりませんでした。代わりに分かったのが、ブログのデータベースのバックアップが、設定の問題で2025年7月からずっと失敗していたことです。すぐに直して取り直しましたが、もし穴を突かれていたら、元に戻せないところでした。穴を探すより先に、何かあったときに戻せる状態かを確かめる。これが今回いちばんの学びです。
もともとAIと一緒に守りを固めながら作ってきたので、大きく変える所はほとんどありませんでした。それでも、細かい設定の見直しや、サーバーのパネルで入れておきたい設定がいくつか見つかり、できるだけ穴の少ない環境に近づけられました。
AIの攻撃で変わること|偽のログイン画面と鍵の管理
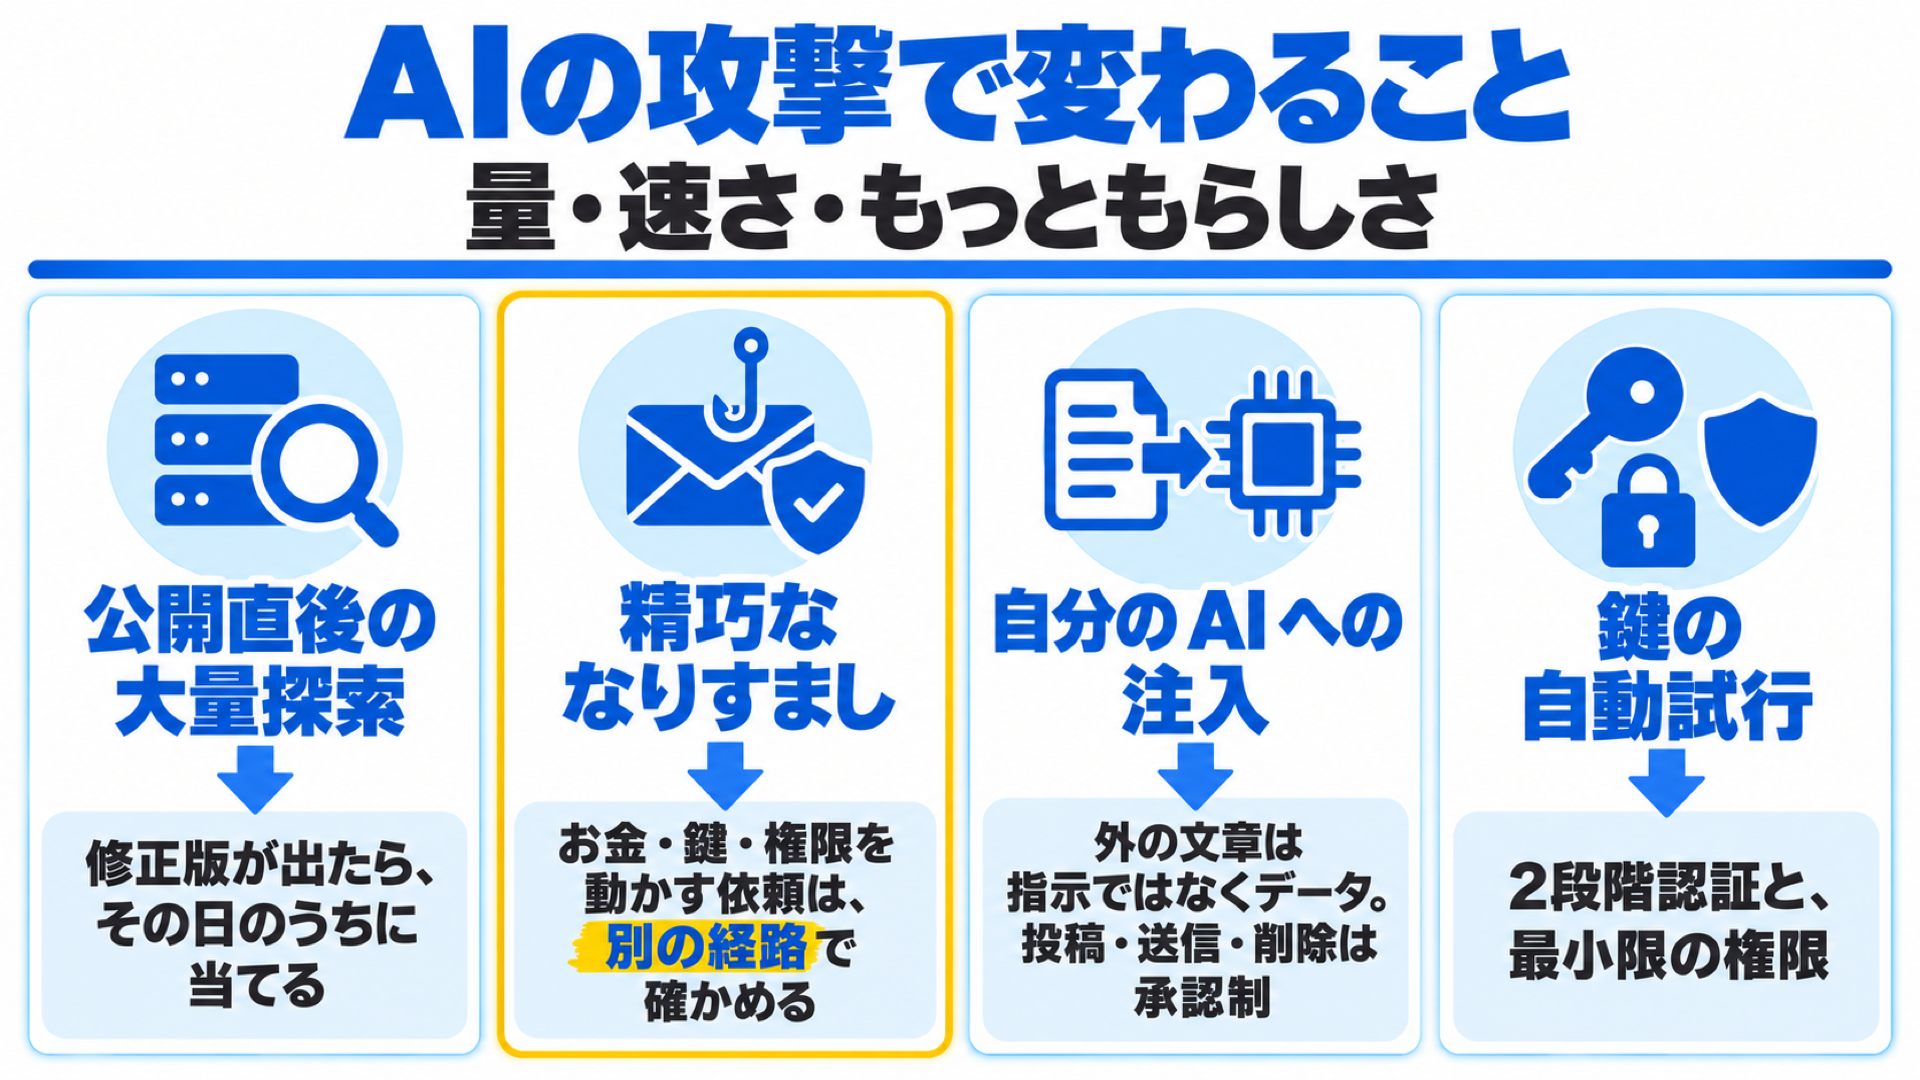
AIを使った攻撃で変わるのは、量と速さともっともらしさです。最近はGoogleのログイン画面にそっくりな偽物でマルウェアを仕込む手口も出回っていて、僕のところにも明らかに怪しい個人宛てのメールが届きました。AIを動かしていないのに突然ログイン画面が出てきたら、必ず疑ってください。
鍵になるのはパスワードの管理です。2段階認証に加えて、僕は1Passwordというパスワード管理アプリを使っています。少しお金がかかっても、守りのしっかりした道具を使う価値は大きいと感じています。会社の場合は、ウイルスが入っても悪さをさせないEDRや、入り口を塞ぐファイアウォールなどの対策もあるので、業者の方に相談して先に備えておきましょう。
まとめ|PHPの脆弱性は「自分で直せる所」から点検しよう
今回のPHPの脆弱性について、立場別にやることをまとめます。
- PHPの穴はサーバー側。直すのはサイトの管理者とサーバー会社
- 一般の人は、パスワードの点検・Chromeの更新と再起動・サービスのお知らせの3つ
- サイト運営者は、版の番号よりサーバー会社の告知で確かめ、入られていないかとバックアップも見る
- 開発者は、node -vとpip・uvの更新を確かめる
- AIの攻撃に備えて、自分の環境をAIに読むだけで点検させる
こうした更新は、これからも次々と出てくるはずです。更新の通知が来たら、その日のうちに当てる。怪しいメールのリンクを押さない、添付ファイルを開かない、むやみにダウンロードしない。この基本を押さえておけば、大きな被害はかなり防げます。
まずは今日、iPhoneのパスワードアプリの「セキュリティ」と、Chromeの再起動から試してみてください。
▶ メンバーシップ(スタンダードAI ¥690/月)で毎回のプロンプト全文と質問部屋を受け取る
こちらの動画もおすすめ
-
-
ハーネスエンジニアリングとは|Claude Codeでアプリ開発の質が変わる3つの仕組み
続きを見る

